Sapere cosa funziona, che cosa sta cambiando e dove intervenire.
Sentinet³ controlla in modo continuo disponibilità e prestazioni di sistemi, rete, applicazioni e ambienti fisici, e con i moduli Infinity porta nella stessa console traffico, sicurezza degli host, vulnerabilità e rischio cyber.
- Una console web unica, dal quadro generale al singolo servizio
- IT e ambiente fisico del data center nello stesso modello
- Appliance fisiche o virtuali, dati sempre nel tuo perimetro
Controlla, Avvisa, Agisce, Analizza
Un ciclo continuo che copre IT monitoring (sistemi, rete, applicazioni), monitoraggio del data center con Disaster Prevention e monitoraggio OT compatibile con Modbus, Fieldbus, OPC e SCADA.
Controlla
Verifica in modo continuo disponibilità e prestazioni di host, apparati, applicazioni, servizi e sensori ambientali.
Avvisa
Notifica le anomalie alle persone giuste via email, SMS e voce, con gruppi di reperibilità ed escalation.
Agisce
Avvia azioni correttive automatiche preconfigurate, prima che il problema diventi un disservizio.
Analizza
Correlazione degli eventi e Root Cause Analysis, Time Machine, Situation Analysis e report SLA.
Leader in IT monitoring
Dal 2016 Sentinet³ è presente nella Gartner Market Guide for IT Monitoring Tools, unico sistema italiano. Sviluppato, mantenuto e supportato da Fata Informatica dal 2004, è adottato da clienti strategici in Difesa, Pubblica Amministrazione Centrale ed Energia. L’azienda
Una base comune, moduli che la estendono
Il Core raccoglie stati, relazioni e storico dell’infrastruttura. I moduli Infinity riutilizzano lo stesso contesto per rispondere a domande di rete e di sicurezza. L’adozione può essere progressiva, nella stessa console.
Monitoraggio proattivo dell’infrastruttura
Controlli continui su host, apparati, applicazioni, servizi e sensori ambientali, con soglie, notifiche, escalation, automazione e analisi storica.
- Sistemi e virtualizzazione
- Rete
- Applicazioni
- Data center
- Time Machine
- SLA
Cybersecurity Intelligence
Chi comunica con chi, cosa è esposto, quali vulnerabilità contano davvero e quali percorsi di attacco minacciano gli asset critici.
- Network Insight
- Security Insight
- Threat Insight
- AI Insight
Dal singolo host alla visione d’insieme
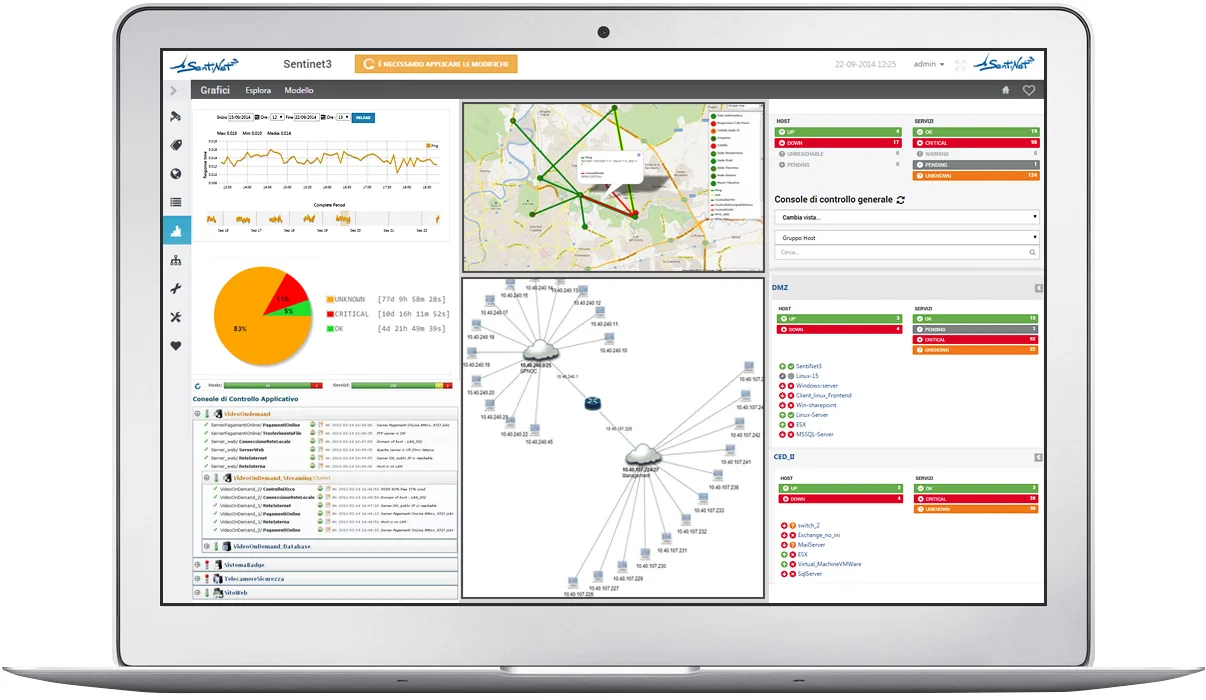
Un host attivo non garantisce che i servizi siano utilizzabili. Il Core associa a ogni nodo controlli specializzati, ciascuno con frequenza, soglie, stato e storico.
Infrastruttura e sistemi
Windows, Linux, Unix, hardware, RAID e storage, VMware, Hyper-V, Xen e KVM, servizi essenziali come DNS, DHCP e Active Directory.
Rete
Router, switch e firewall: raggiungibilità, porte, banda, latenza ed errori, con Interface Inspector e trap SNMP.
Applicazioni e servizi
Application server, servizi Microsoft e database, verifiche HTTP e transazioni web collegate alle risorse che le sostengono.
Ambiente e data center
Temperatura, umidità, alimentazione e UPS, fumo e allagamenti, accessi e videosorveglianza, con azioni correttive automatiche.
Console e mappe
Enterprise Console, Tactical Overview e mappe multilivello dalla sede geografica fino al rack, anche da mobile.
Allarmi e automazione
Notifiche via email, SMS e voce, gruppi di reperibilità, escalation, antiflooding e azioni correttive preconfigurate.
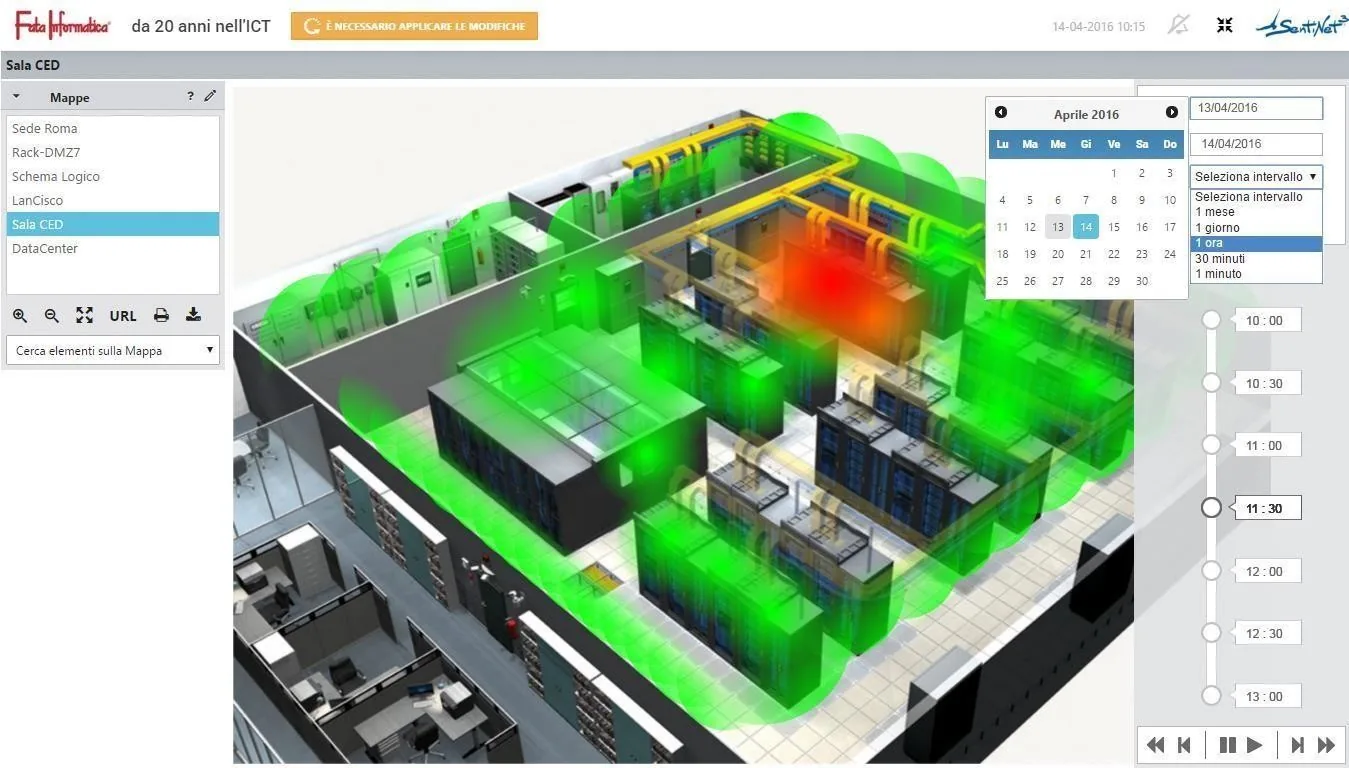
Time Machine: il guasto nel contesto in cui è avvenuto
Riporta console e mappe alla data e all’ora di interesse e ricostruisce in modo sincronizzato lo stato di sistemi e servizi in quel momento. Ideale quando un incidente avviene di notte e va compreso il mattino dopo.
- Si parte dall’istante indicato dalla notifica o dal log
- Si vedono insieme host e servizi critici in quel momento
- Si confrontano gli stati prima e dopo l’anomalia
Dall’allerta alla verifica del ripristino
Cinque situazioni tipiche e come il Core aiuta a prevenirle, diagnosticarle e chiuderle.
Saturazione progressiva di un servizio
Il disco del server di posta si riempie con regolarità. Soglie, notifica ai responsabili e procedura di mitigazione autorizzata prima dell’interruzione.
Guasto di connettività multisede
Più servizi di una sede cadono insieme. Topologia, interfacce e mappe distinguono il guasto di un apparato comune dai singoli sistemi.
Temperatura anomala in sala apparati
La mappa ambientale localizza l’hot spot, l’allarme raggiunge i tecnici e un’automazione avvia il raffreddamento ausiliario.
Anomalia durante la notte
Time Machine ricostruisce lo stato al momento del fault, Situation Analysis mostra gli oggetti più critici, lo storico SLA quantifica l’interruzione.
Nuovo servizio da mettere sotto controllo
L’autodiscovery trova host e porte, un pattern configura i controlli e l’apparato entra in mappe e report.
E sul fronte della sicurezza?
Con Infinity: traffico anomalo, superficie d’attacco degli host, vulnerabilità prioritarie e percorsi di attacco verso gli asset critici.
Dall’osservabilità alla conoscenza del rischio
Moduli specializzati che correlano infrastruttura, traffico, host, vulnerabilità e allarmi per decidere dove intervenire prima.
Network Insight
Flussi NetFlow, sFlow e IPFIX: top talkers, relazioni tra host, confronto tra periodi e check sui flussi.
ApprofondisciApplication Insight
APM basato su OpenTelemetry, End User Experience e Business Monitoring.
ApprofondisciSecurity Insight
Superficie d’attacco, accessi, processi e software degli host, con gli allarmi SIEM sulle mappe.
ApprofondisciThreat Insight
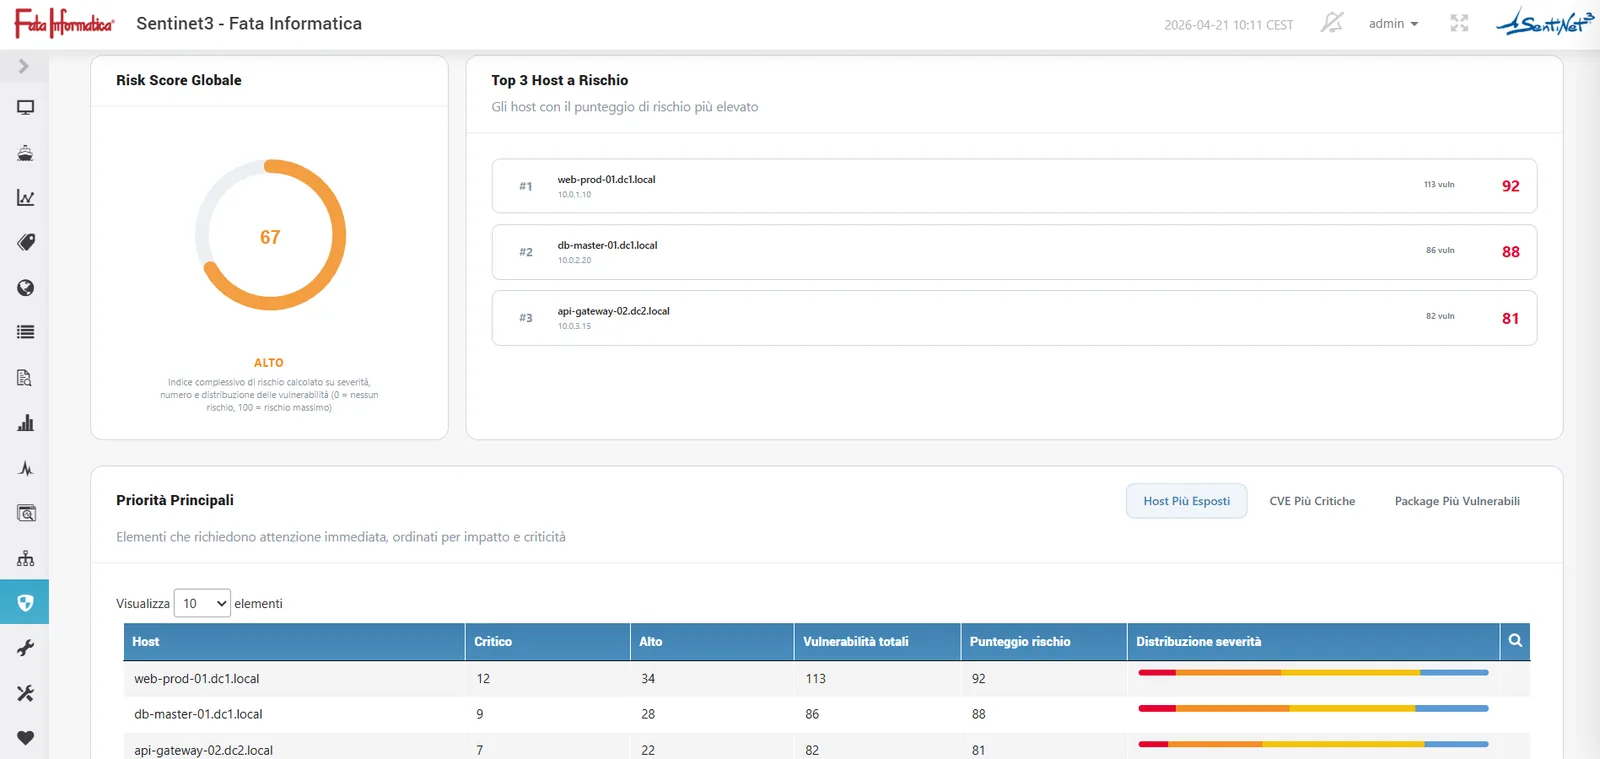
Continuous Vulnerability Assessment, percorsi di attacco, chokepoint e indicatori di rischio.
ApprofondisciAI Insight
Domande in linguaggio naturale e AI agentica eseguita on-premise, nel perimetro del cliente.
Approfondisci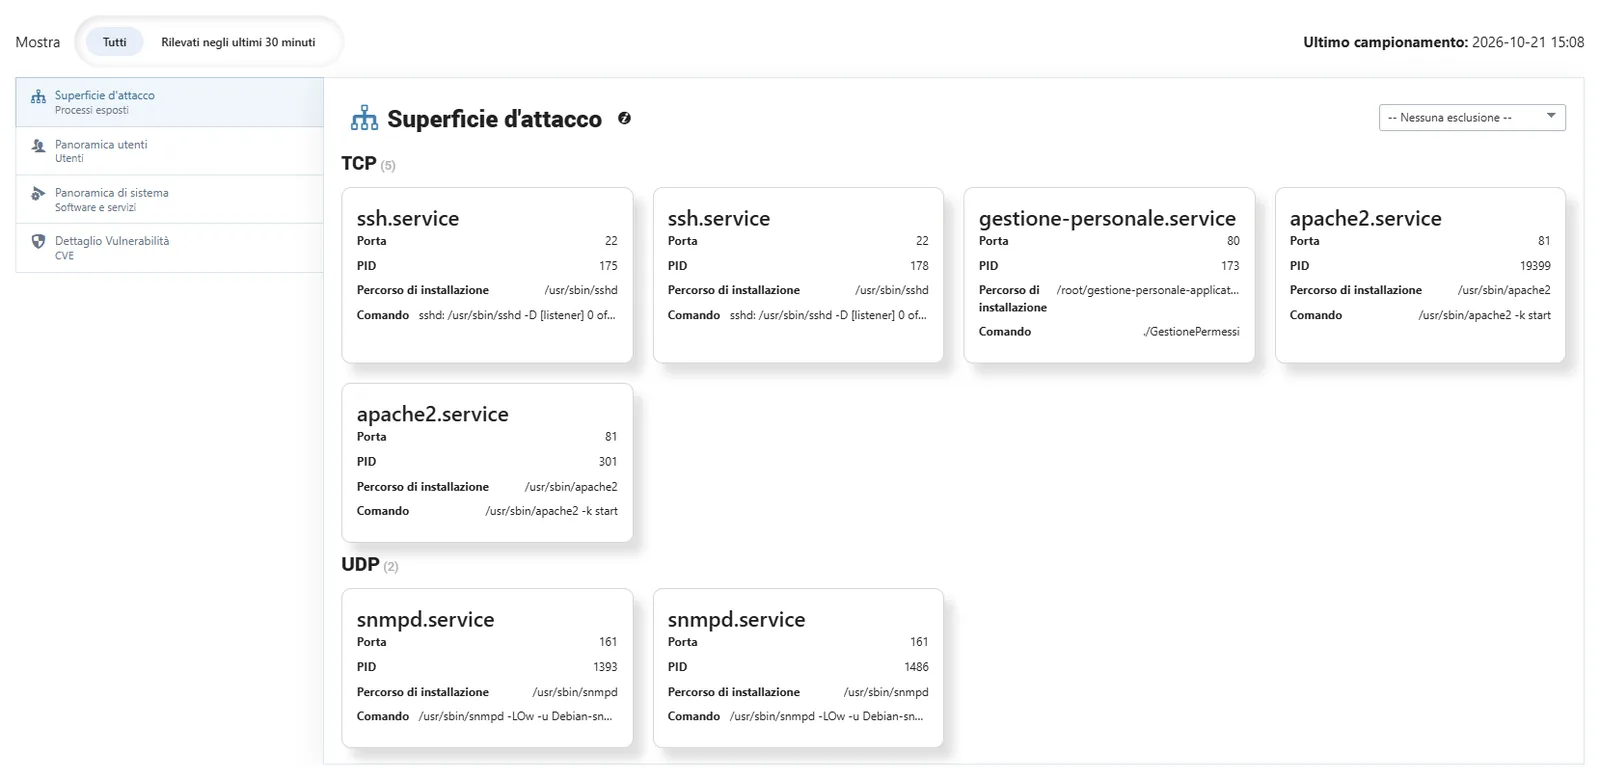
Vuoi vedere Sentinet³ sulla tua infrastruttura?
Raccontaci il tuo contesto: sedi, tecnologie, servizi critici. Ti mostriamo come Core e Infinity possono lavorare sul tuo caso.