Scenari d’impiego
Dall’allerta alla verifica del ripristino: situazioni concrete in cui Sentinet³ Core e i moduli Infinity fanno la differenza.
Prevenzione, diagnosi e ripristino
Cinque scenari che mostrano il Core al lavoro, con le funzioni coinvolte in ciascuno.
Saturazione progressiva di un servizio
Un servizio di posta continua a rispondere, ma lo spazio libero sul disco diminuisce con regolarità. Core rileva il superamento delle soglie, avvisa i responsabili e può attivare una procedura automatizzata di mitigazione preventivamente autorizzata. Storico e grafici aiutano a stabilire l’urgenza e a prevenire l’interruzione.
Vedi: Infrastruttura e sistemi, Allarmi e automazione, SLA e report
Guasto di connettività multisede
Diversi servizi di una sede risultano indisponibili nello stesso intervallo. Vista topologica, controlli sulle interfacce e mappe georeferenziate aiutano a distinguere il guasto di un apparato comune dalle indisponibilità dei singoli sistemi. L’escalation indirizza l’evento al gruppo responsabile della connettività.
Vedi: Discovery e topologia, Rete, Console e mappe, Allarmi e automazione
Temperatura anomala nella sala apparati
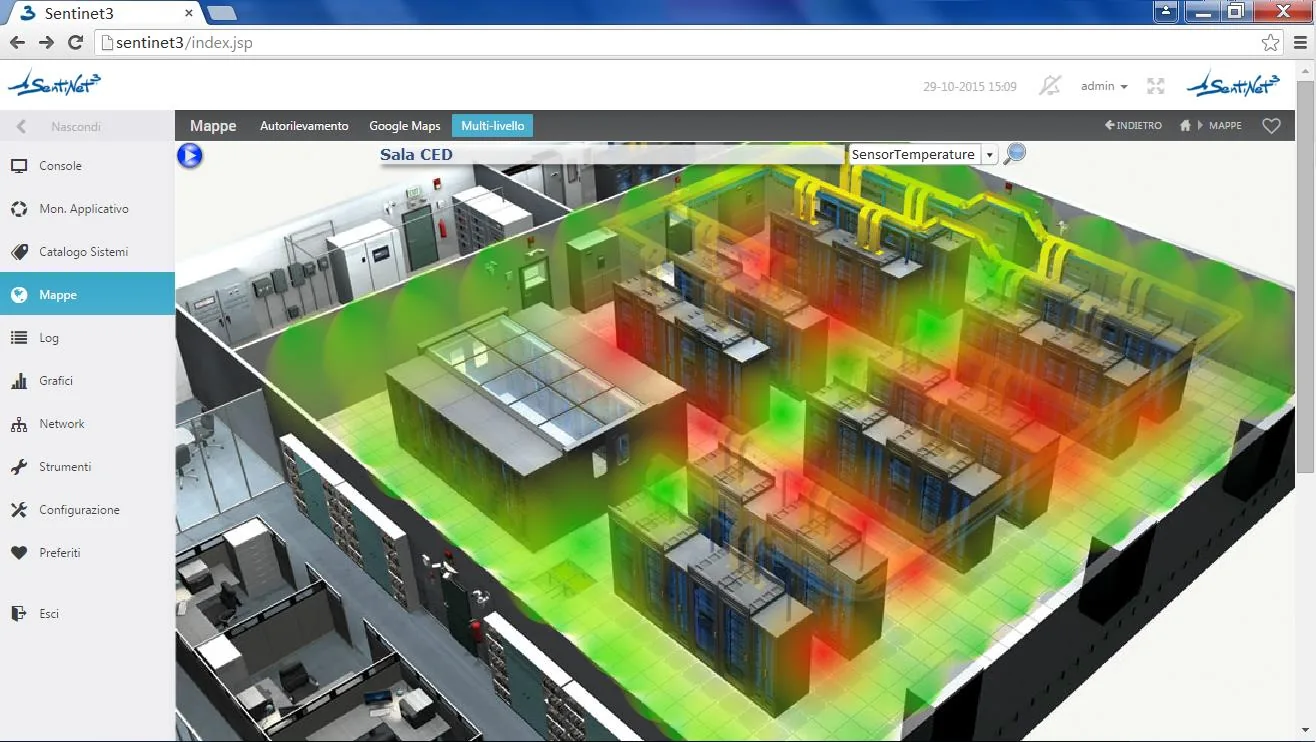
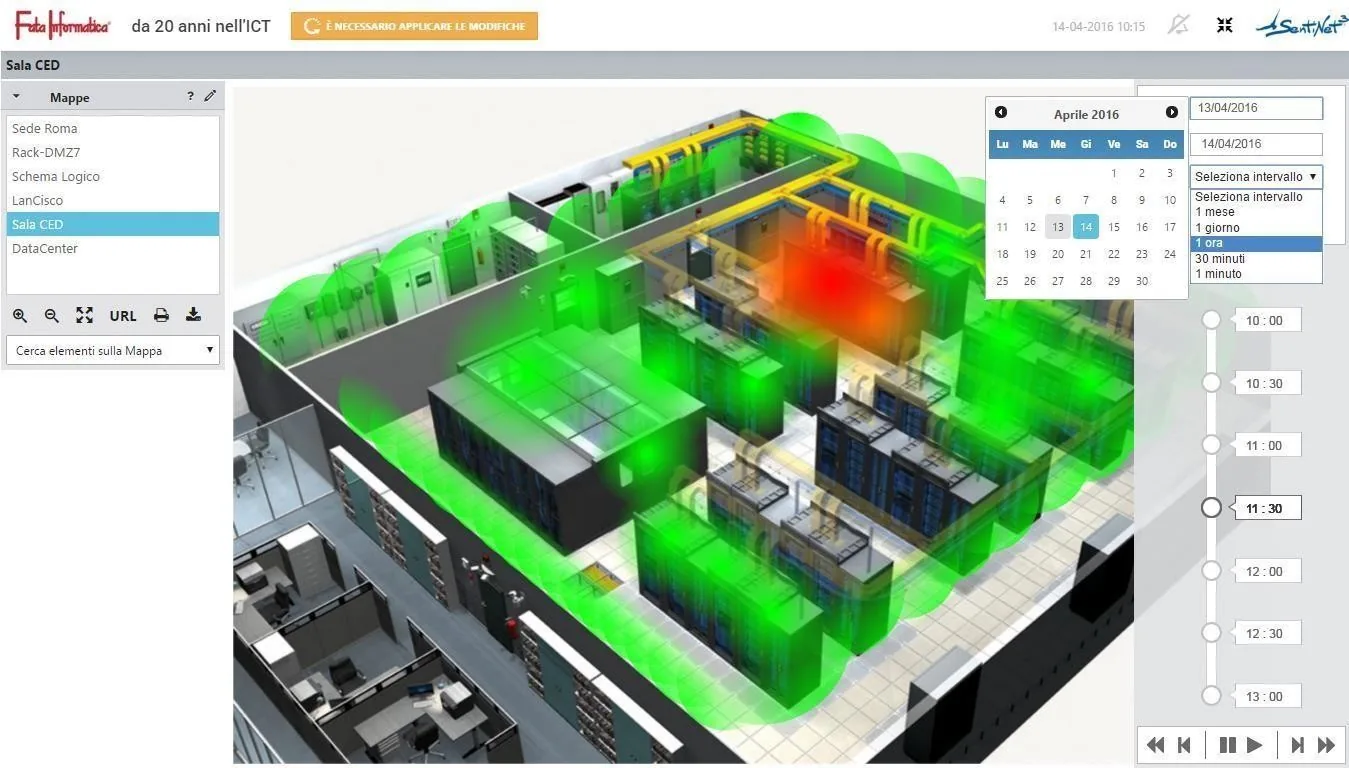
Un sensore rileva un rapido aumento della temperatura in un corridoio del CED. La mappa ambientale localizza l’hot spot, l’allarme raggiunge il personale tecnico e un’automazione può avviare un dispositivo di raffreddamento ausiliario. I grafici storici confermano il rientro dei valori nel perimetro definito.
Vedi: Ambiente e data center, Console e mappe, Allarmi e automazione
Anomalia verificatasi durante la notte
Una sequenza di eventi coinvolge più host e servizi quando il centro operativo non è presidiato. Il tecnico usa Time Machine per ricostruire lo stato dei componenti al momento del fault; Situation Analysis evidenzia gli oggetti frequentemente critici e lo storico SLA quantifica l’interruzione.
Nuovo servizio da mettere sotto controllo
L’autodiscovery rileva un host e le sue porte disponibili. Un pattern associato alla tecnologia configura rapidamente i controlli, la console include i nuovi stati e l’apparato entra nelle mappe e nei report. Si riduce il lavoro manuale per estendere il perimetro di controllo.
Vedi: Come funziona (pattern e template), Discovery e topologia, Console e mappe
Il filo comune
Il valore del Core sta nella continuità fra osservazione, contesto, analisi e intervento: non misure isolate, ma una piattaforma operativa che accompagna gli operatori dall’allerta alla verifica del ripristino.
Scenari operativi di rete e sicurezza
Con i moduli Infinity gli stessi dati di infrastruttura si leggono insieme a traffico, stato degli host, vulnerabilità e allarmi.
| Scenario | Modalità di supporto | Modulo |
|---|---|---|
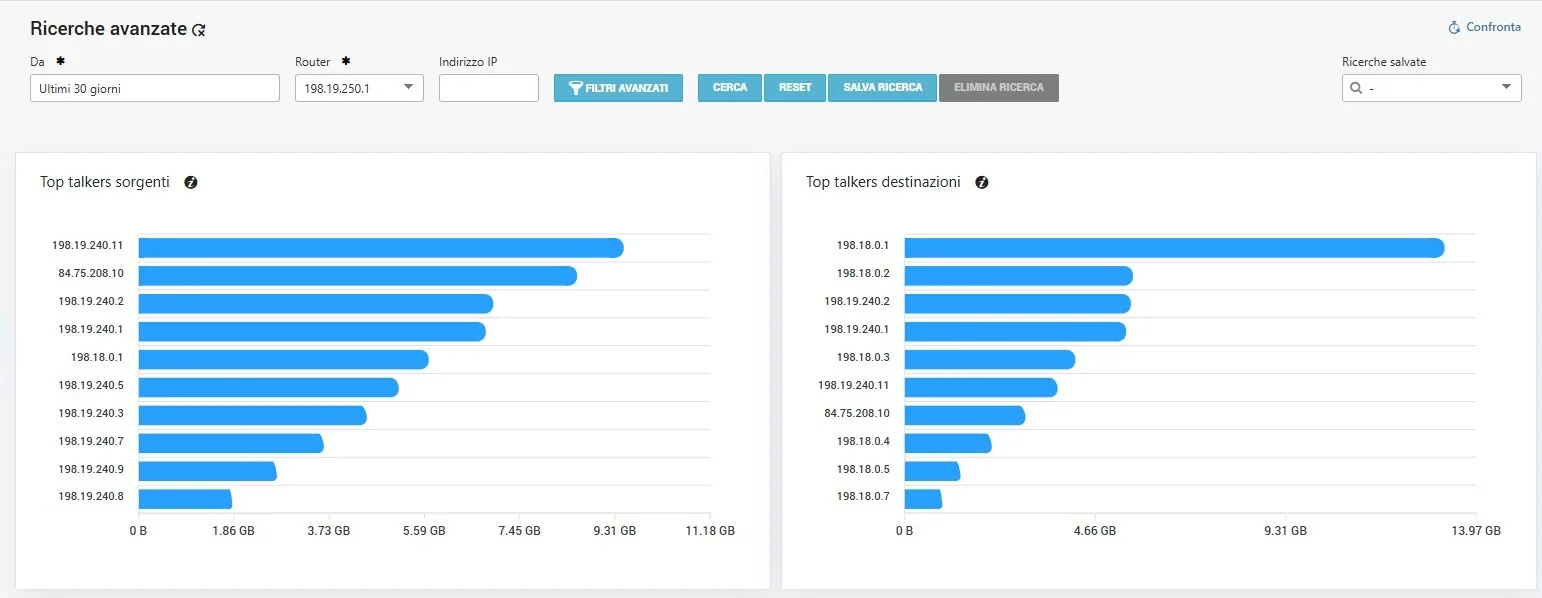
| Collegamento saturo | Isolamento di periodi critici, host responsabili, applicazioni e servizi, volumi generati. | Network Insight |
| Endpoint potenzialmente compromesso | Ricostruzione delle controparti, dei primi e ultimi contatti, dei flussi nuovi o malevoli. | Network Insight |
| Backup o replica inattiva | Check sull’ultima comunicazione attesa tra host e generazione di notifiche. | Network Insight |
| Dispositivo non censito | Identificazione nei flussi e aggiunta dell’host al monitoraggio. | Network Insight |
| Capacity planning | Confronto nel tempo di volumi e servizi per supportare le scelte infrastrutturali. | Network Insight |
| Audit di rete e policy | Ricostruzione delle comunicazioni verso sistemi critici e check sui servizi non consentiti. | Network Insight |
| Protezione di un asset critico | Backtracking dei percorsi possibili, identificazione dei chokepoint e priorità di hardening. | Threat Insight |
| Investigazione e risposta | Lettura correlata di allarmi SIEM, stato degli host e traffico contestualizzato. | Security Insight, Network Insight |
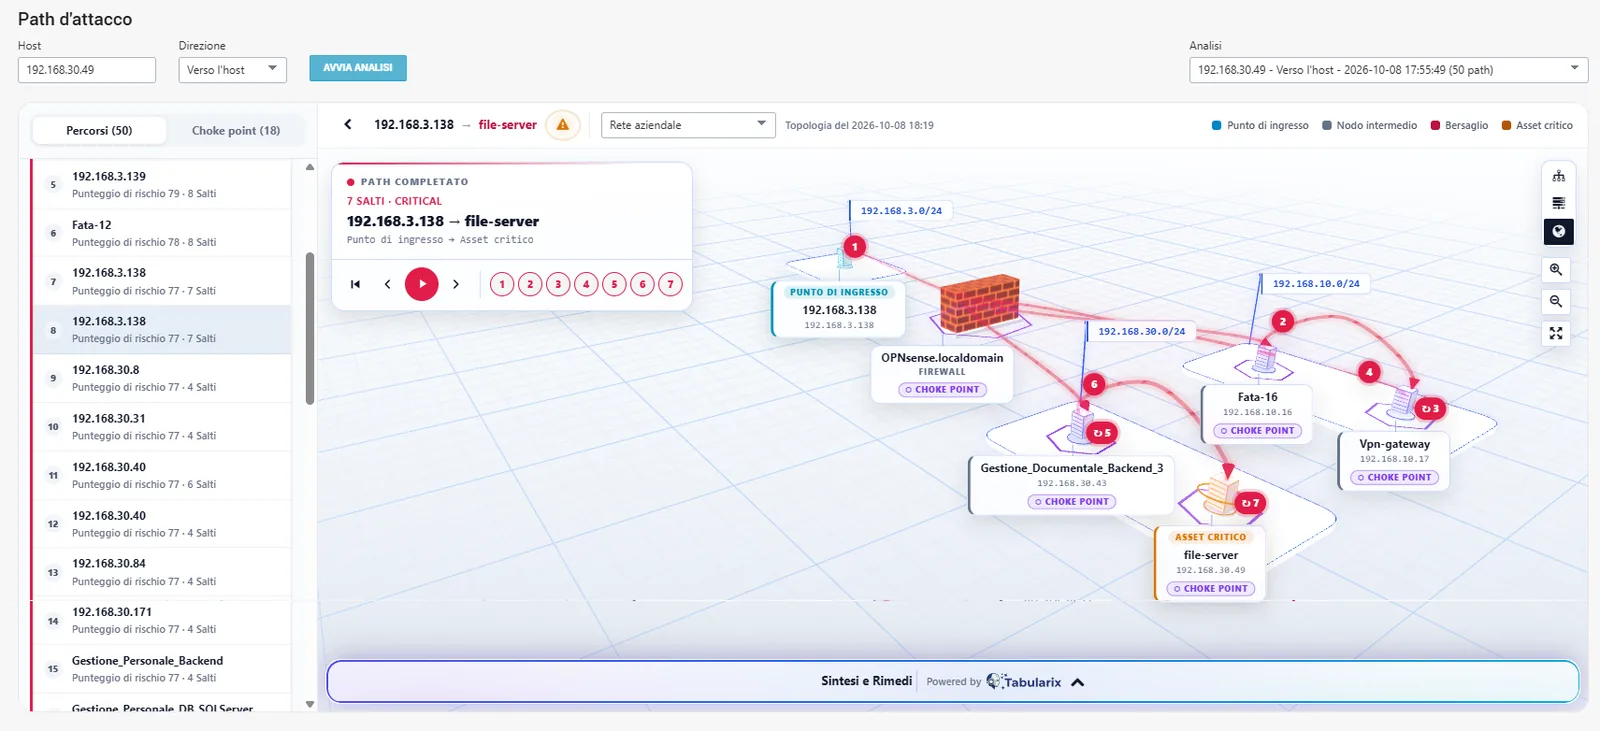
L’insieme delle capacità permette di usare Sentinet³ Infinity come livello di Cybersecurity Intelligence anche in offerte SOC e Managed Security Services. L’integrazione delle evidenze già presenti nel cliente riduce i silos informativi e migliora la comprensione tecnica e organizzativa dei rischi.
Valore per i diversi team
| Destinatario | Contributo operativo |
|---|---|
| SOC e analisti di primo livello | Allarmi SIEM sulle mappe, informazioni sui sistemi, percorsi possibili e supporto al triage. |
| Vulnerability Management | Identificazione continuativa delle esposizioni e priorità basate sul contesto. |
| CTEM e Cyber Risk | Percorsi di attacco, chokepoint e monitoraggio degli indicatori di rischio. |
| Security Operations Automation | Esecuzione assistita di analisi e correlazioni tramite AI agentica. |
| Amministratori di rete e NetOps | Top talkers, relazioni, serie storiche, capacity planning e allarmi sui flussi. |
| IT Manager e Direzione | Vista unificata, valutazione degli impatti, informazioni a supporto di investimenti e scelte di mitigazione. |
Approfondimenti correlati
Vuoi vedere Sentinet³ sulla tua infrastruttura?
Raccontaci il tuo contesto: sedi, tecnologie, servizi critici. Ti mostriamo come Core e Infinity possono lavorare sul tuo caso.