Federated Cyber Situational Awareness
Autonomia locale per ogni sede o reparto, visibilità strategica centralizzata e stato di sicurezza letto sulle mappe dell’infrastruttura.
Ogni sede opera in autonomia
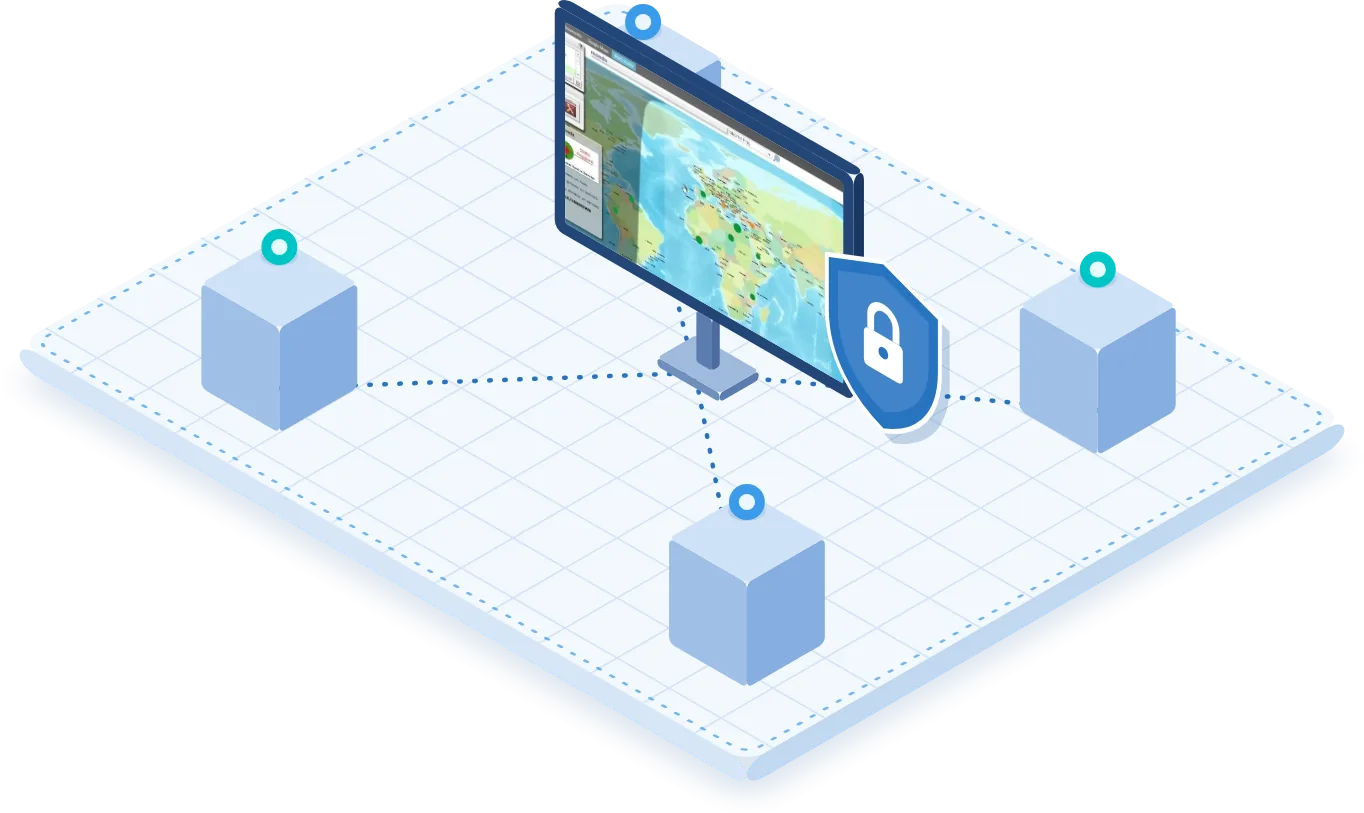
Sentinet³ supporta un’architettura federata multi-istanza, pensata per organizzazioni complesse, distribuite geograficamente o articolate per reparti e uffici, che richiedono insieme autonomia locale e visibilità strategica centralizzata.
Ogni ufficio, sede o reparto lavora con la propria istanza indipendente. Ciascuna istanza locale:
- gestisce in autonomia apparati, soglie, alert, dashboard, utenti e mappe;
- conserva i dati in locale, on-premise;
- limita la visibilità al solo perimetro autorizzato.
Istanze collegate, dati condivisi su misura
Le istanze si federano tra loro: ciascuna si collega in modo sicuro a una o più istanze centrali o regionali e condivide in modo selettivo dati ed eventi, secondo policy granulari.
La sincronizzazione delle informazioni avviene in modalità pull (on-demand) o push (event-driven), configurabile in base al contesto operativo. La federazione può essere gerarchica o peer-to-peer ed è sempre cifrata, autenticata e tracciata.
| Aspetto | Come funziona in Sentinet³ |
|---|---|
| Collegamento | Collegamento sicuro di ogni istanza a una o più istanze centrali o regionali. |
| Condivisione | Condivisione selettiva di dati ed eventi tramite policy granulari. |
| Sincronizzazione | Pull (on-demand) oppure push (event-driven), scelta in base al contesto operativo. |
| Topologia | Federazione gerarchica oppure peer-to-peer. |
| Protezione | Comunicazioni cifrate, autenticate e tracciate. |
Al vertice della federazione, una sola consolle
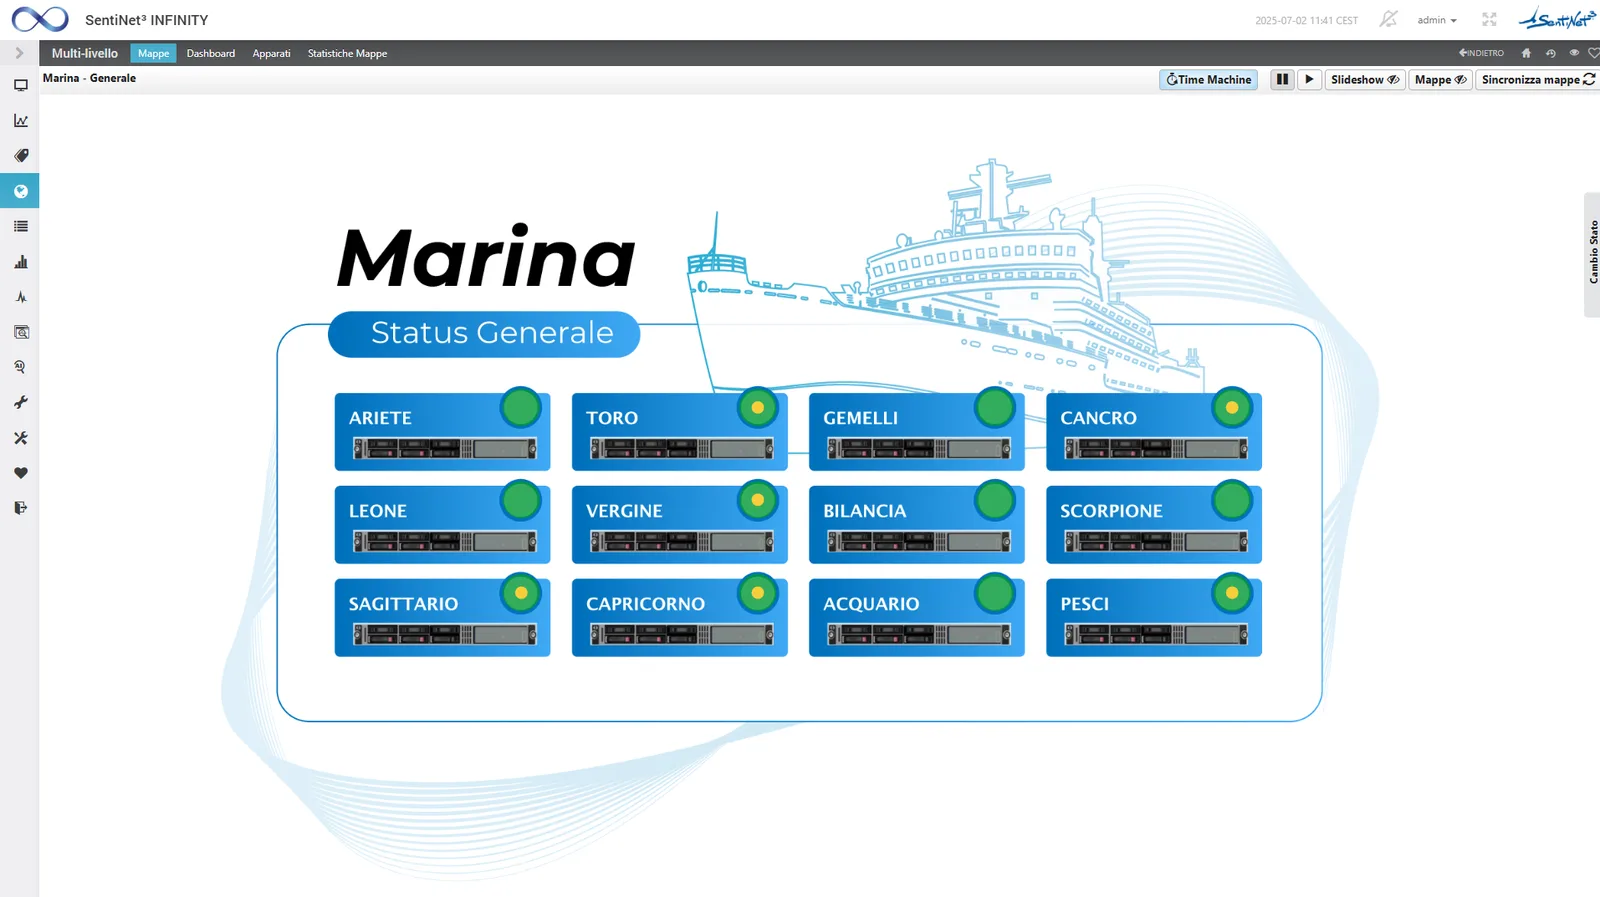
La consolle centralizzata è pensata per la Direzione IT, per i SOC unificati e per gli enti di governo o di supervisione interni. Riunisce ciò che ogni istanza locale ha scelto di condividere e lo rende leggibile come un unico quadro.
- Aggrega e visualizza dati, KPI, mappe e alert provenienti dalle istanze locali.
- Mostra solo i dati preventivamente autorizzati da ciascuna istanza federata.
- Offre strumenti di analisi comparativa e di correlazione inter-dominio.
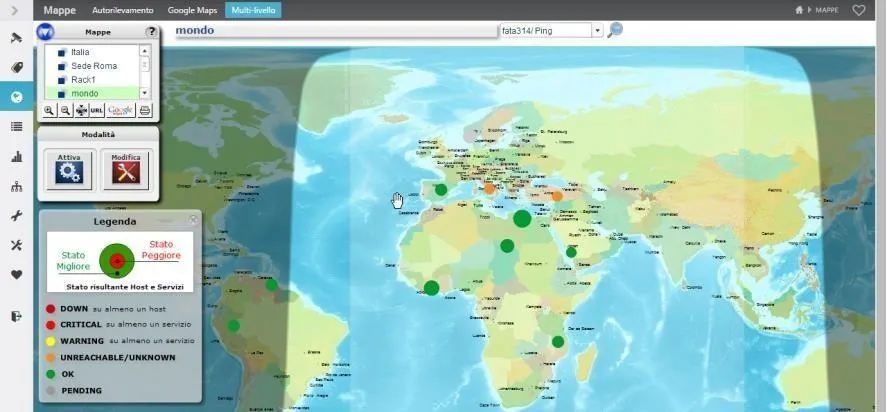
- Fornisce dashboard aggregate e mappe multilivello che riflettono lo stato distribuito dell’infrastruttura.
Ogni istanza decide che cosa condividere
Tutti i dati visualizzati nella consolle centralizzata sono soggetti a policy di autorizzazione esplicita, definita localmente da ogni istanza federata, nel rispetto dei principi di riservatezza, segregazione funzionale e protezione del dato.
Le autorizzazioni alla visualizzazione, all’interrogazione e all’interazione con i dati federati sono gestite tramite:
- liste di controllo accessi (ACL);
- profili utente centralizzati o federati;
- audit log completo delle operazioni effettuate tramite la console centralizzata.
Integrazione con i sistemi di sicurezza
Sentinet³ offre una visione integrata, in tempo reale e contestualizzata dello stato di sicurezza dell’infrastruttura IT, a supporto delle decisioni operative e strategiche nei contesti ad alta criticità.
La piattaforma si interfaccia con i principali strumenti di sicurezza tramite API standard o connettori nativi, per:
- raccogliere eventi di sicurezza in tempo reale;
- correlare gli eventi con la topologia e l’architettura dell’infrastruttura;
- visualizzare i dati aggregati nelle mappe multilivello e tattiche.
| Sistema integrato | Descrizione |
|---|---|
| SIEM | Security Information and Event Management. |
| EDR/XDR | Endpoint ed Extended Detection and Response. |
| DDoS mitigation | Sistemi di mitigazione degli attacchi DDoS. |
| Firewall di nuova generazione | Firewall NGFW posti a protezione dell’infrastruttura. |
| AD, LDAP, IAM | Sistemi di autenticazione e controllo degli accessi. |
Gli elementi sotto attacco, sulla mappa
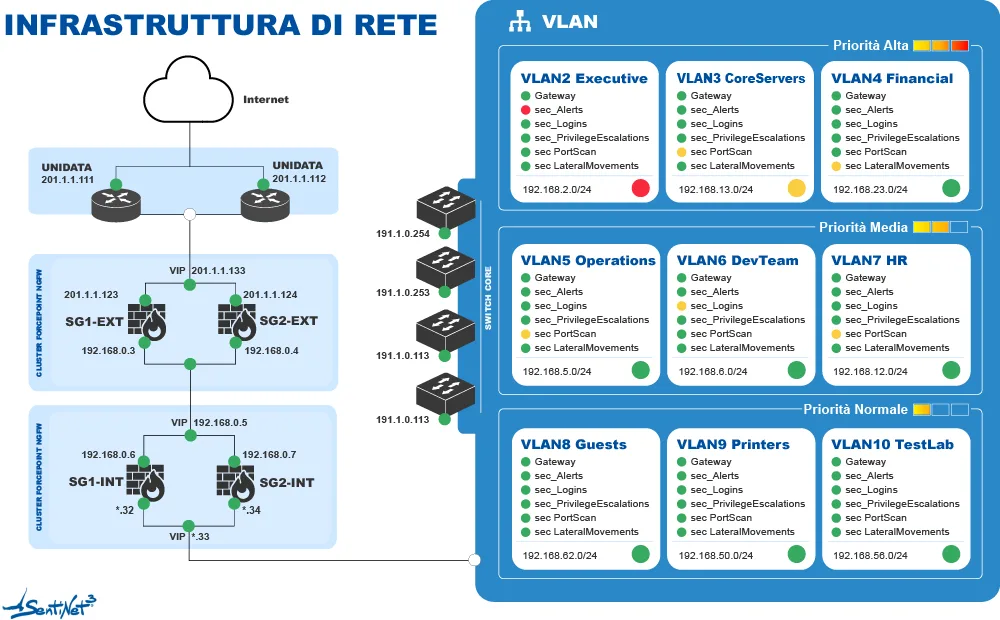
Le mappe di consapevolezza situazionale cyber rappresentano graficamente lo stato operativo e di sicurezza dell’infrastruttura. Gli elementi attualmente sotto attacco sono evidenziati con indicatori visivi (colori, icone, priorità) e accompagnati in tempo reale da:
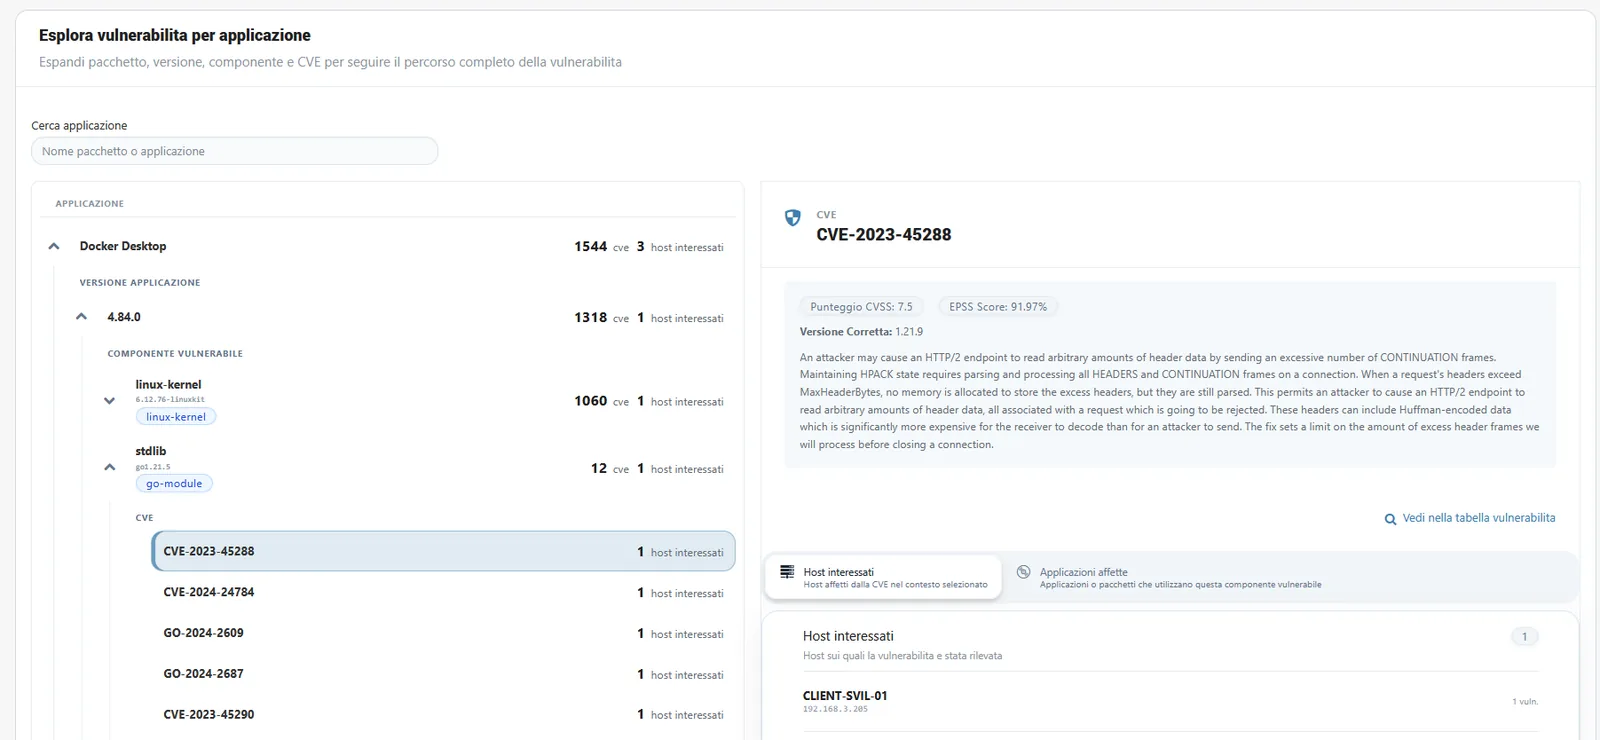
- le CVE (Common Vulnerabilities and Exposures) rilevate e sfruttate durante l’attacco;
- le tecniche e le tattiche degli attaccanti secondo la tassonomia MITRE ATT&CK, evidenziate direttamente sulla mappa.
| Tipo di mappa | Che cosa rappresenta |
|---|---|
| Infrastrutturale | La rappresentazione gerarchica e tecnica delle componenti fisiche e virtuali: server, switch, firewall, sensori. |
| Topologica | Le connessioni e le dipendenze logiche tra i sistemi, con i punti critici o isolati in evidenza. |
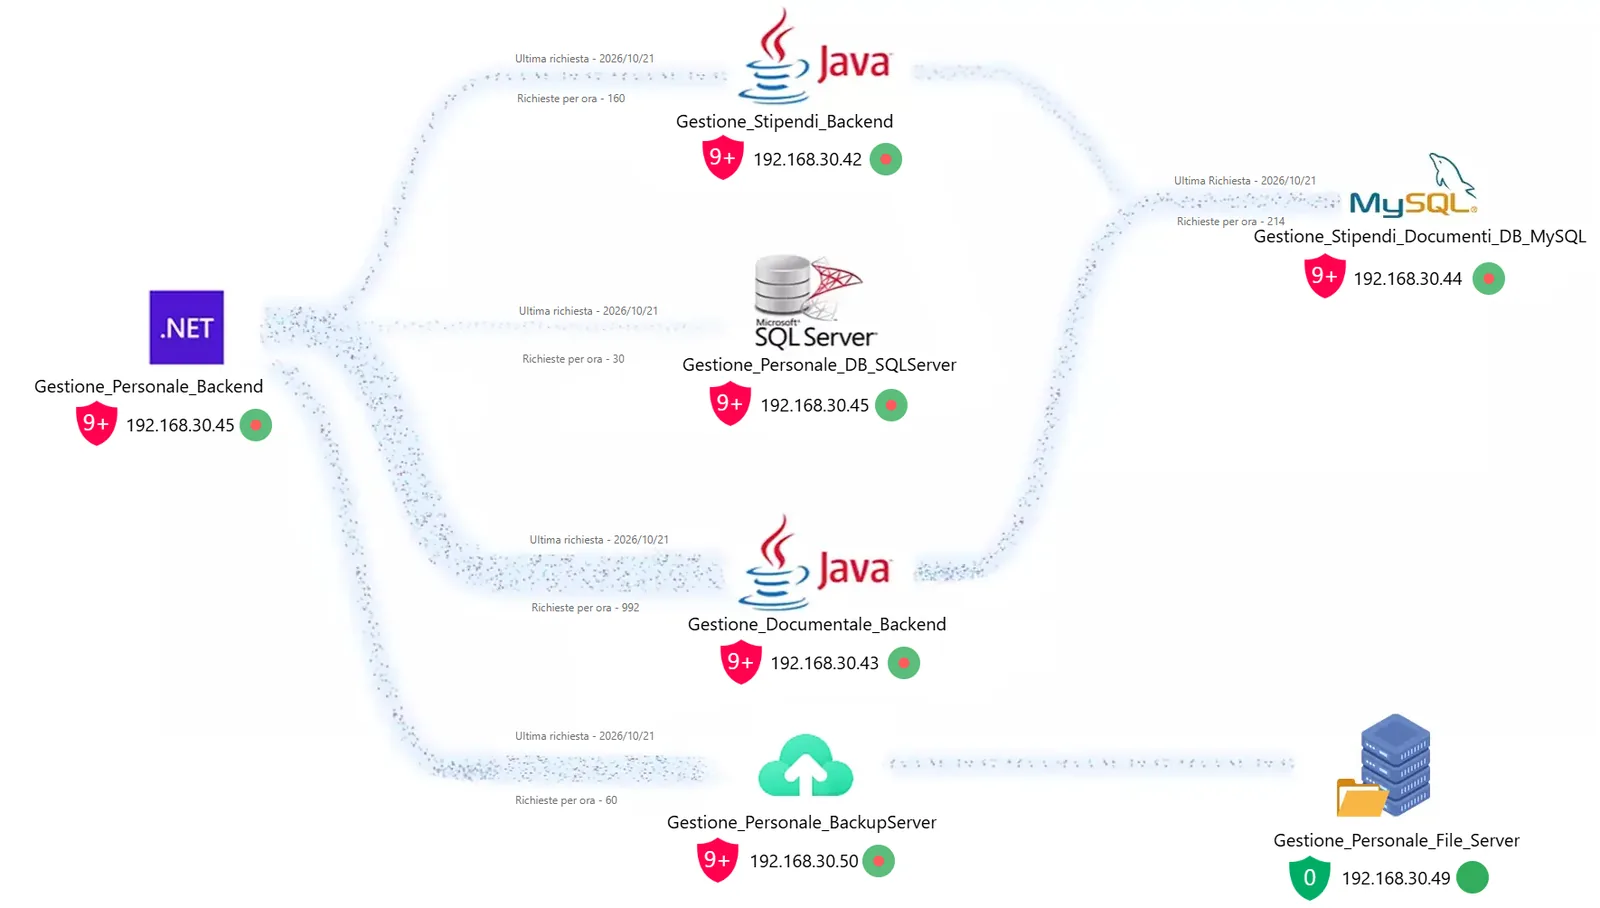
| Funzionale | I servizi e i processi di business, correlati alle entità tecnologiche sottostanti. |
Dal nodo sotto attacco al dettaglio
Le informazioni di sicurezza sono integrate nelle mappe multilivello: ogni nodo o componente tecnico visibile sulla mappa indica lo stato di sicurezza associato. Con il drill-down l’operatore apre il dettaglio di ogni elemento sotto attacco e consulta:
- metriche in tempo reale;
- indicatori di compromissione;
- CVE collegate;
- tecniche MITRE ATT&CK osservate.
Mappe multilivello, dati di sicurezza in tempo reale e rappresentazione topologica lavorano insieme anche in scenari federati o distribuiti.
On-premise, stand-alone o federata
Sentinet³ si installa on-premise, su sistemi fisici o virtualizzati, senza dipendenze da componenti cloud esterni. Le installazioni sono scalabili, sia stand-alone sia federate, con configurazioni ottimizzate per:
- ambienti ad alta densità di host e servizi;
- segmentazione per reparti, domini o contesti operativi.
Approfondimenti. Le misure di autoprotezione della piattaforma sono descritte nella pagina Sicurezza; taglie e configurazioni in Appliance e deployment.
Approfondimenti correlati
Vuoi vedere Sentinet³ sulla tua infrastruttura?
Raccontaci il tuo contesto: sedi, tecnologie, servizi critici. Ti mostriamo come Core e Infinity possono lavorare sul tuo caso.