Network Insight
Chi comunica, con chi, quanto, quando; e quando quella comunicazione cambia.
Dal “funziona?” al “chi sta usando la rete?”
Network Insight trasforma i flow export prodotti da router, switch e firewall in informazioni interrogabili sulla rete aziendale. Mentre il monitoraggio classico risponde se gli apparati funzionano, questo modulo permette di comprendere quali sistemi usano la rete, quali interlocutori contattano, con quali porte e protocolli e quanto traffico generano.
- Nessun agent su server e postazioni
- Nessuna ispezione del contenuto dei pacchetti
- NetFlow, sFlow e IPFIX dagli apparati esistenti
Controllo efficace del traffico di rete
In un contesto in cui le infrastrutture IT diventano sempre più complesse, Network Insight aiuta le aziende a:
Guasti risolti prima
Identificare problemi di performance e ridurre i tempi di risoluzione dei guasti.
Banda ottimizzata
Ottimizzare l’utilizzo della banda e gestire le risorse in modo intelligente.
Anomalie di traffico
Rilevare anomalie di traffico che potrebbero indicare attività malevole.
Niente colli di bottiglia
Prevenire congestioni e colli di bottiglia, migliorando l’efficienza operativa.
Capacity planning
Fornire dati dettagliati per decisioni strategiche di capacity planning.
Flussi acquisiti e collector
Ogni record descrive una comunicazione: indirizzi IP sorgente e destinazione, porte, protocollo, volumi di byte e pacchetti, riferimento temporale.
| Origine | Acquisizione | Analisi e uso |
|---|---|---|
| Router, switch, firewall | Export NetFlow, sFlow o IPFIX | Network Insight Collector, distribuito come macchina virtuale |
| Collector | Inoltro e normalizzazione dei flussi | Motore Infinity per interrogazioni e ricerche |
| Motore Infinity | Dati di comunicazione e serie temporali | Console Sentinet³ con viste, filtri, ricerche salvate e check, con profilazione degli accessi |
Il traffico in una sola dashboard
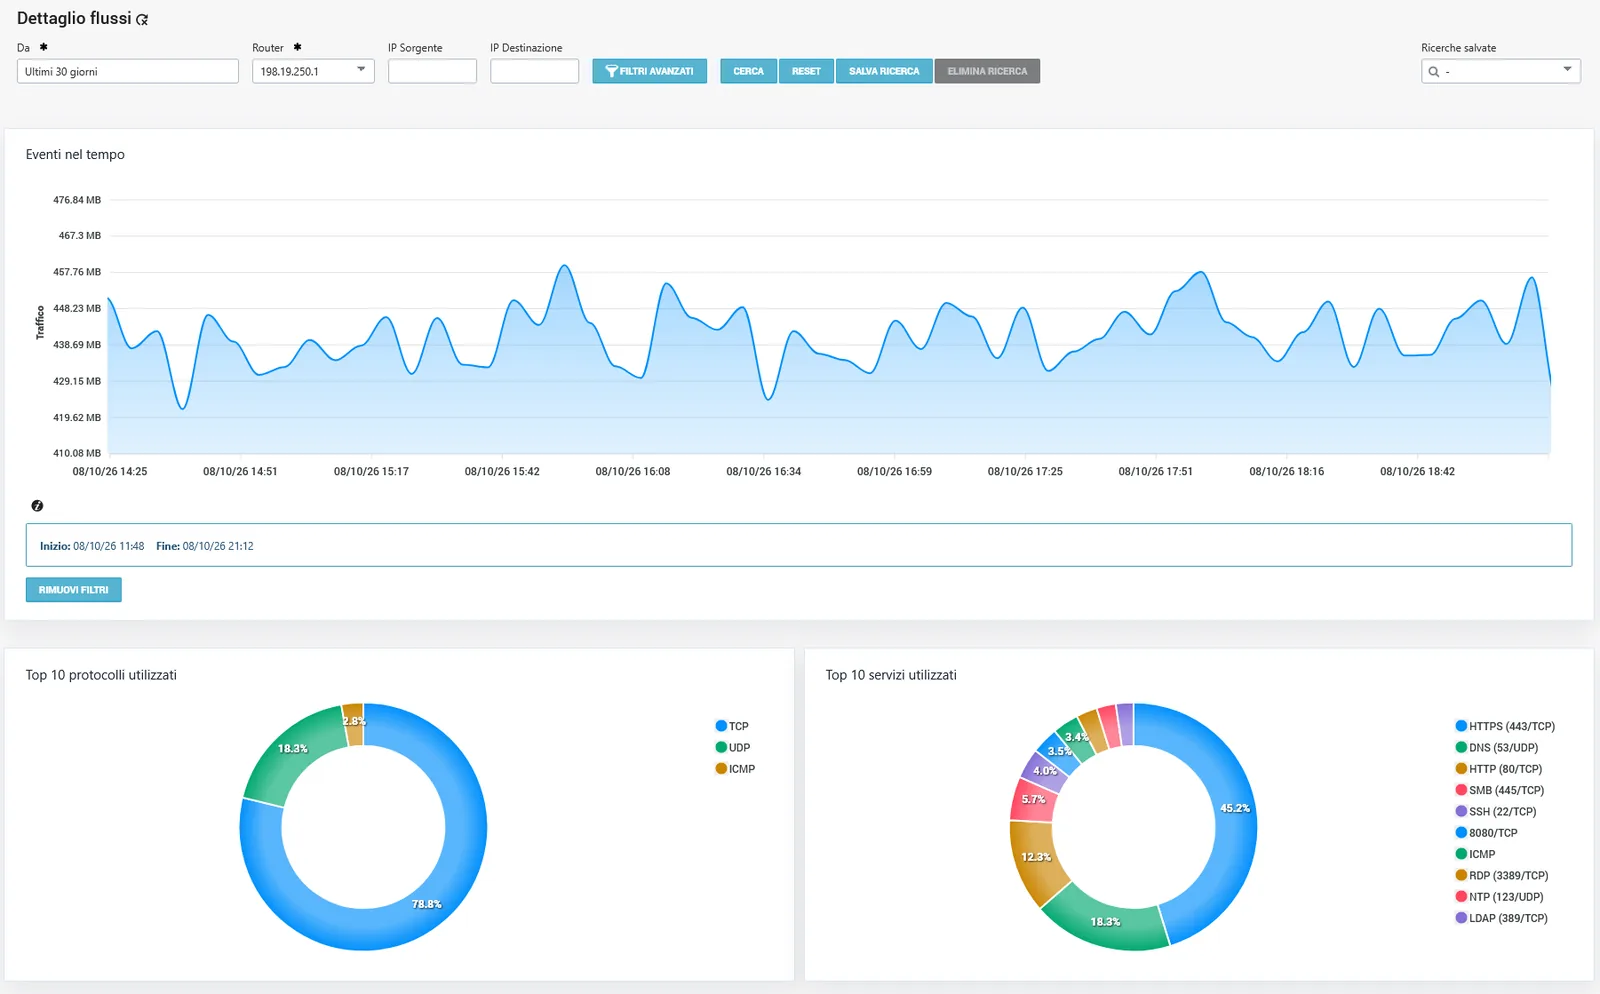
La dashboard del traffico riunisce le serie temporali, i grafici ad anello sulla composizione dei flussi e la tabella dei flussi rilevati. È il punto di partenza per capire come si distribuisce il traffico e da dove iniziare l’analisi.
Dalla panoramica ai top talkers
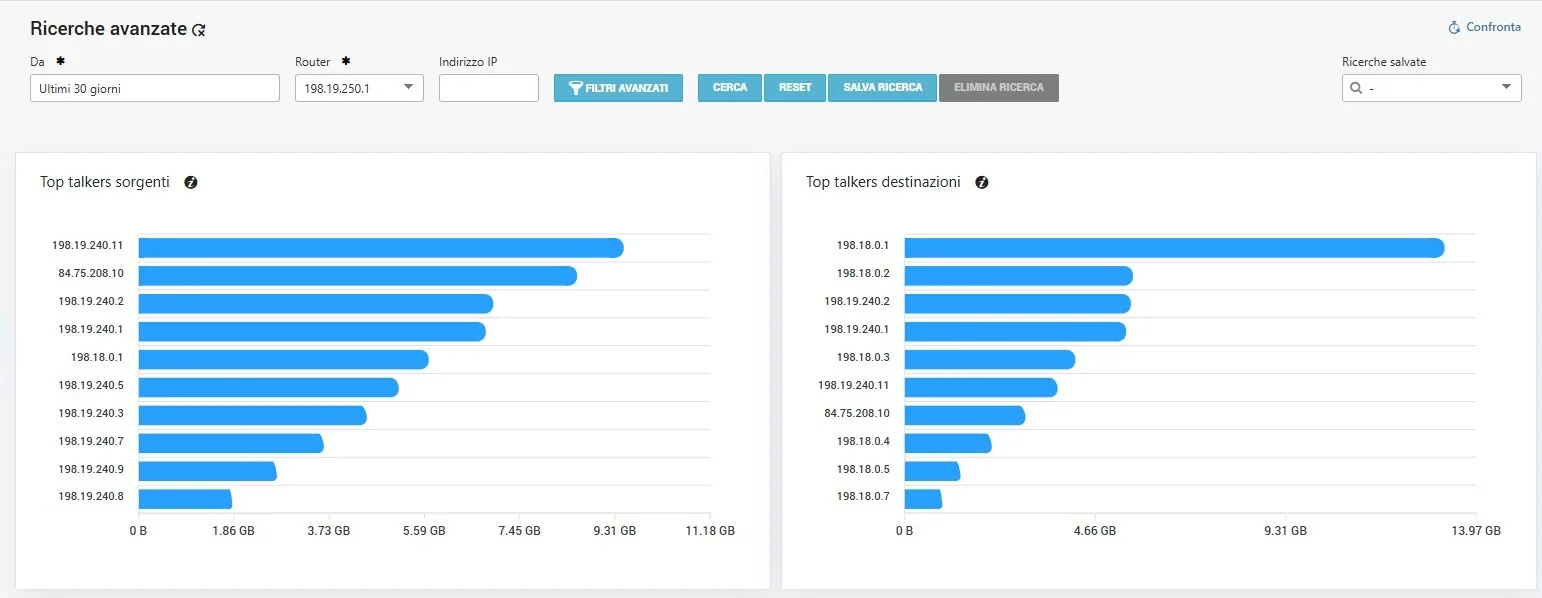
L’operatore parte da periodo, segmento o perimetro e individua i maggiori produttori o destinatari di traffico, anche in base al numero di comunicazioni. Dai risultati seleziona un host, applica filtri coerenti, scende nel dettaglio e salva le ricerche da ripetere.
Eventi e volumi, host per host
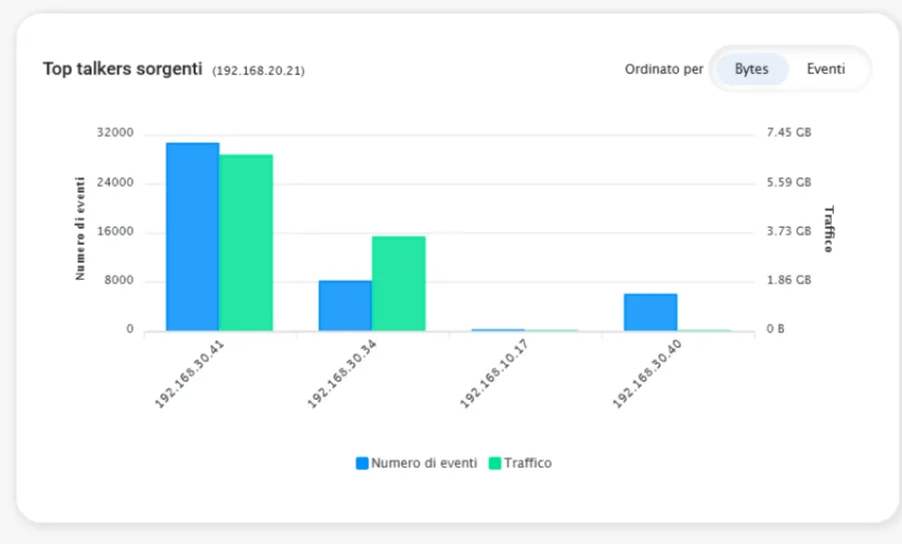
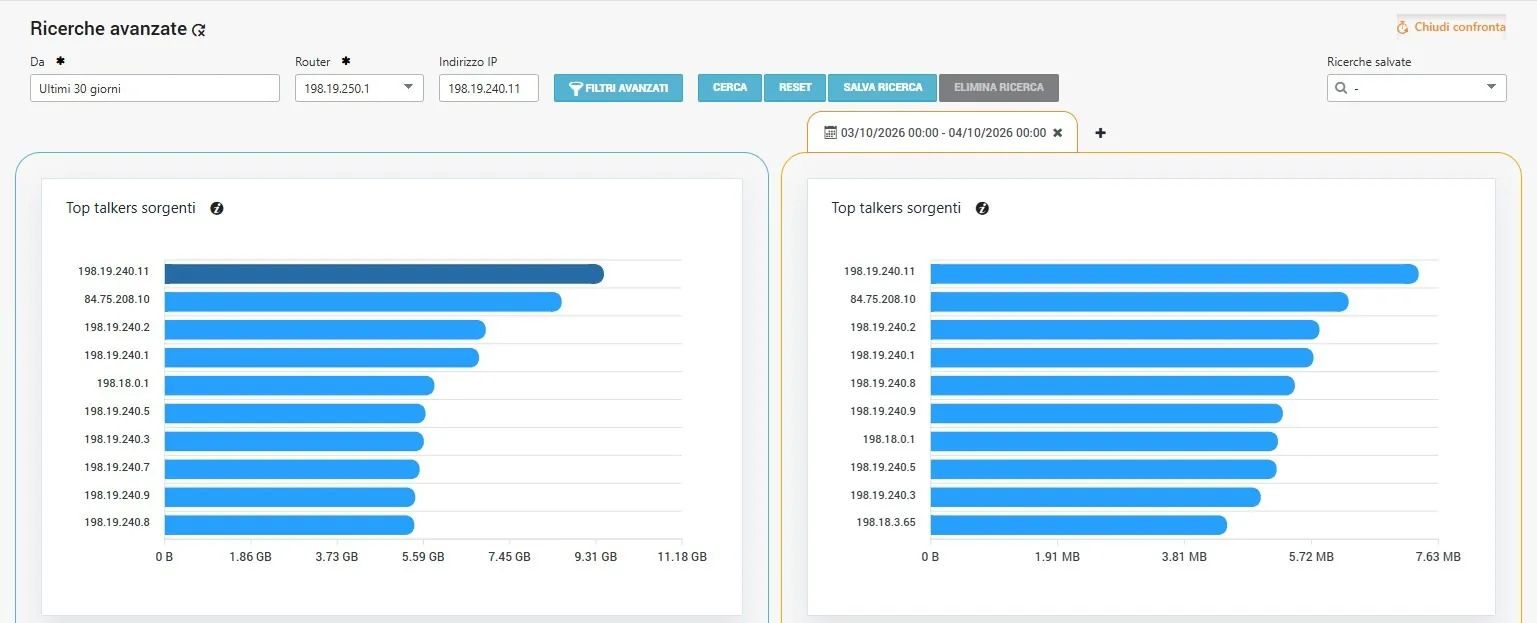
Il grafico dei top talkers sorgenti affianca, per ogni host, il numero di eventi e il traffico generato: si distingue subito chi produce molte comunicazioni da chi muove grandi volumi.
Le relazioni di un host, conversazione per conversazione
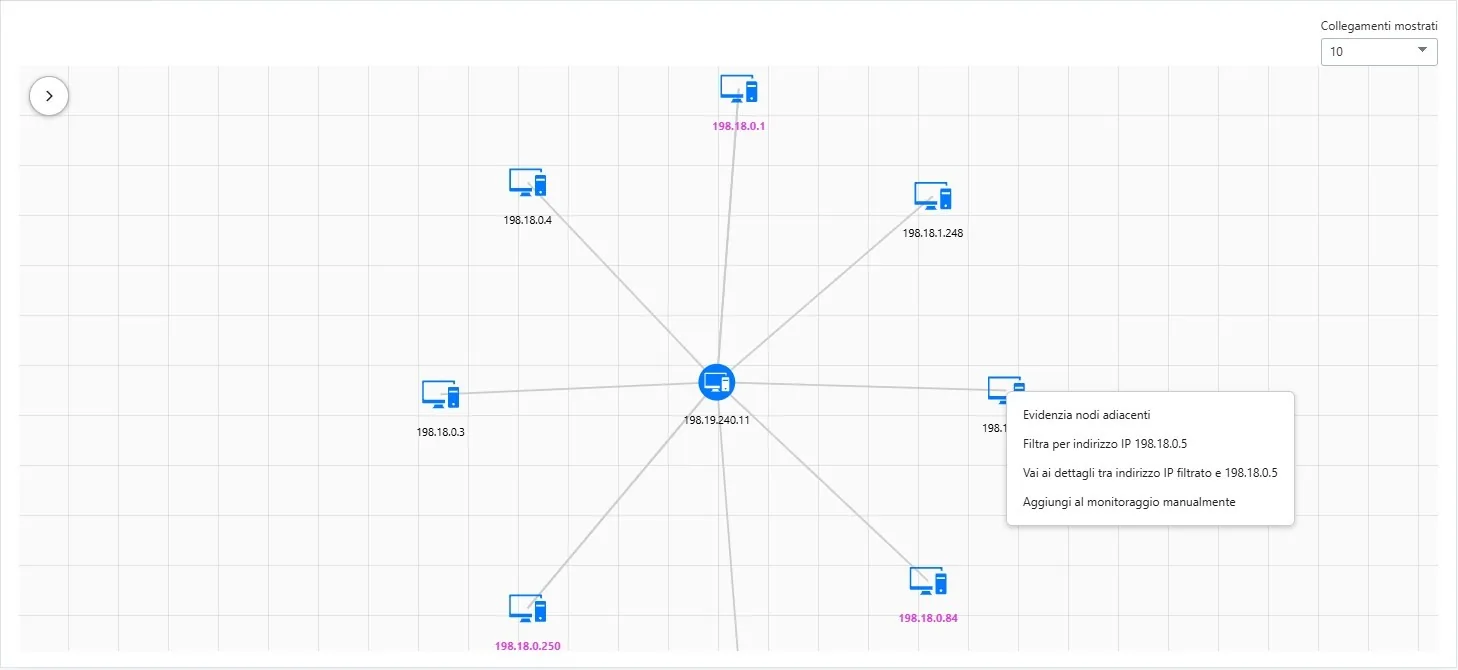
Per un host selezionato il sistema identifica le controparti, il primo e l’ultimo contatto osservati, i volumi scambiati e i principali protocolli e servizi. Si possono seguire i nodi vicini e aprire la conversazione tra due indirizzi IP per leggerne la cronologia completa.
Il grafo delle comunicazioni
Il grafo delle comunicazioni tra apparati restituisce la mappa di chi dialoga con chi. Le relazioni attese e quelle inattese diventano visibili senza leggere le tabelle dei flussi riga per riga.
La singola conversazione tra due indirizzi IP
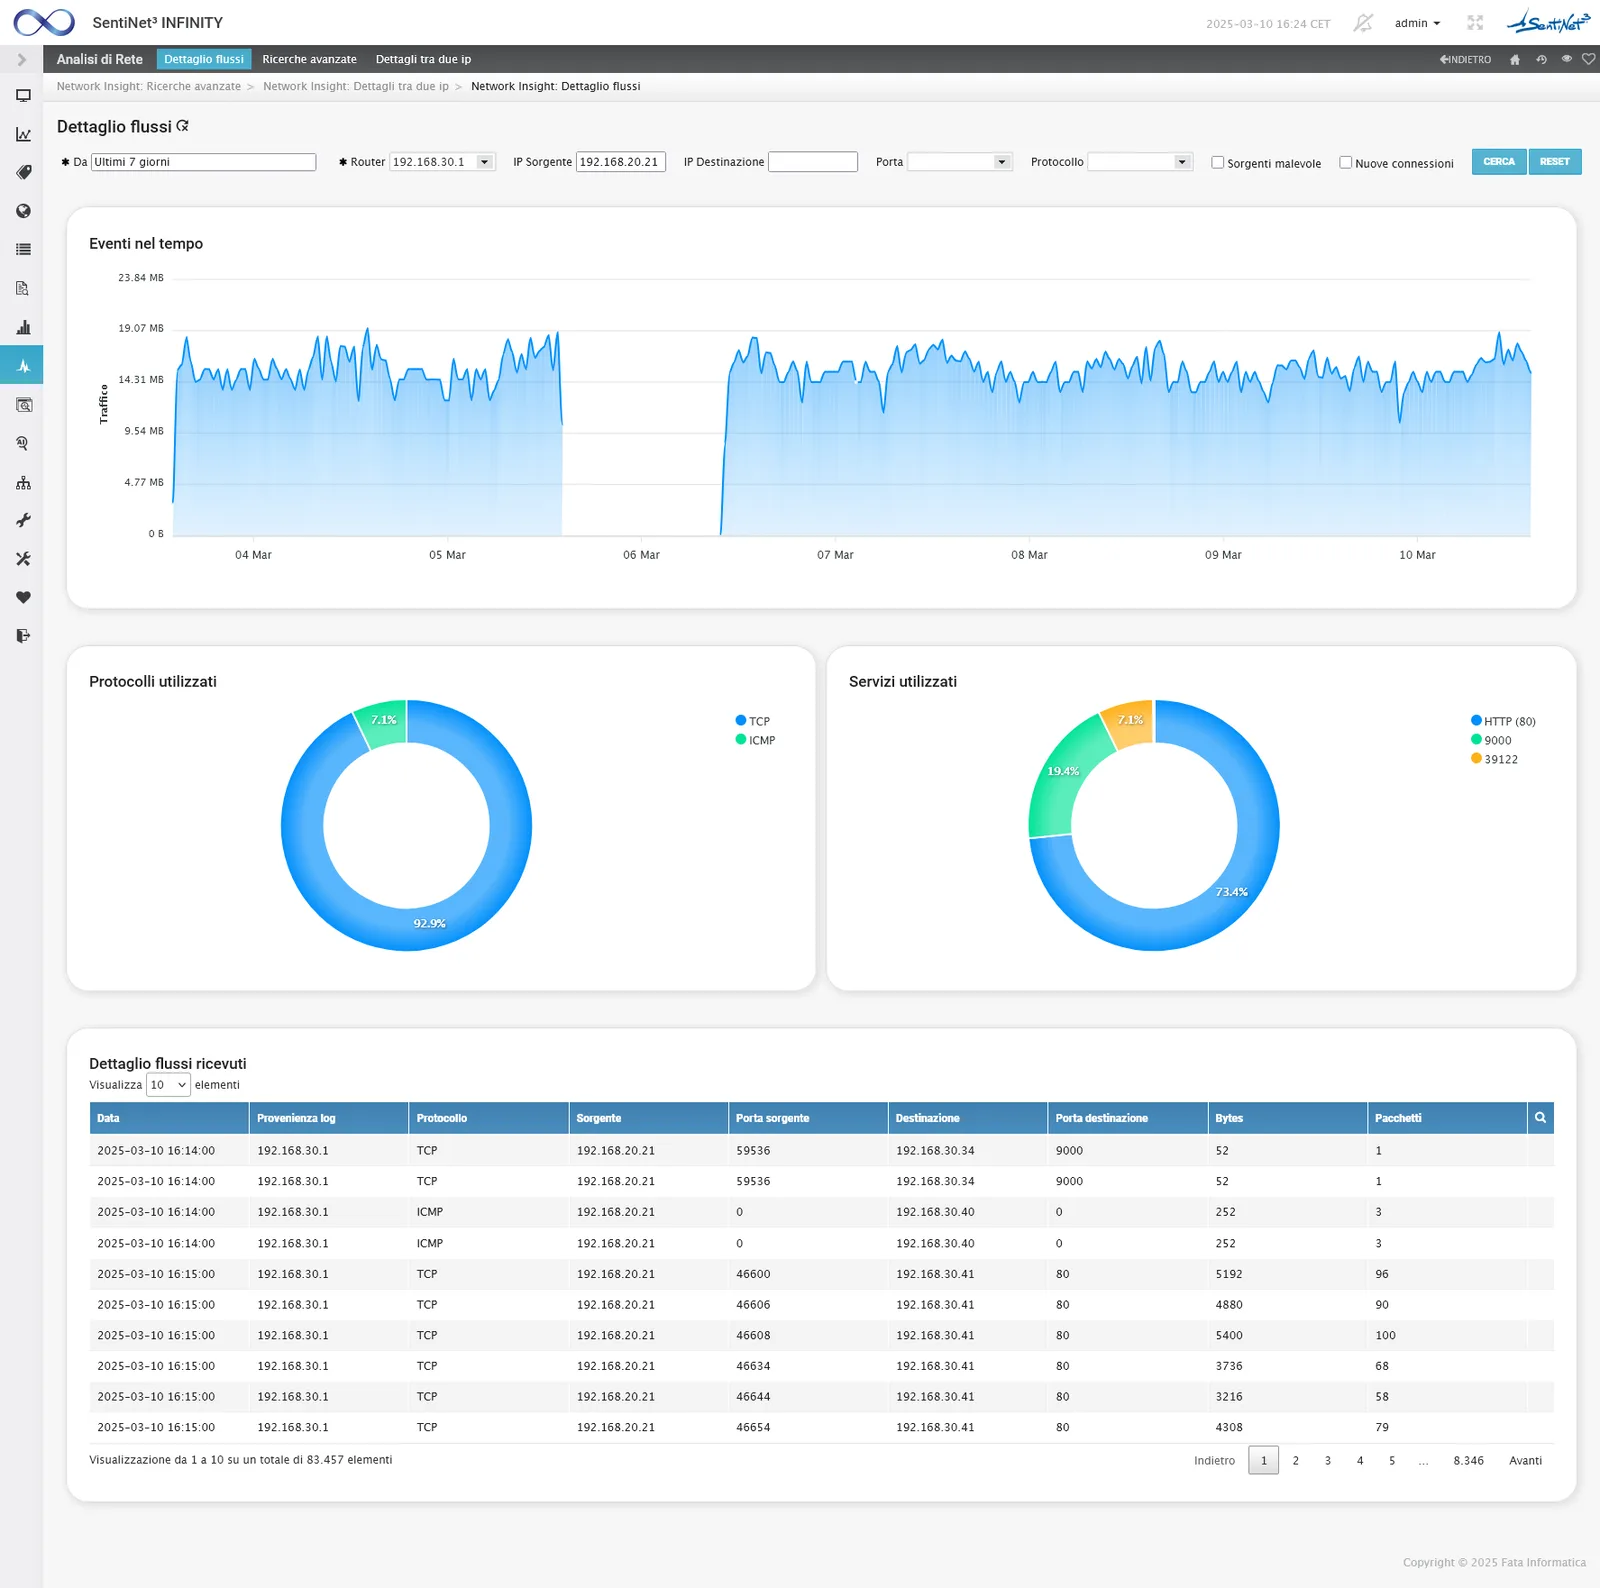
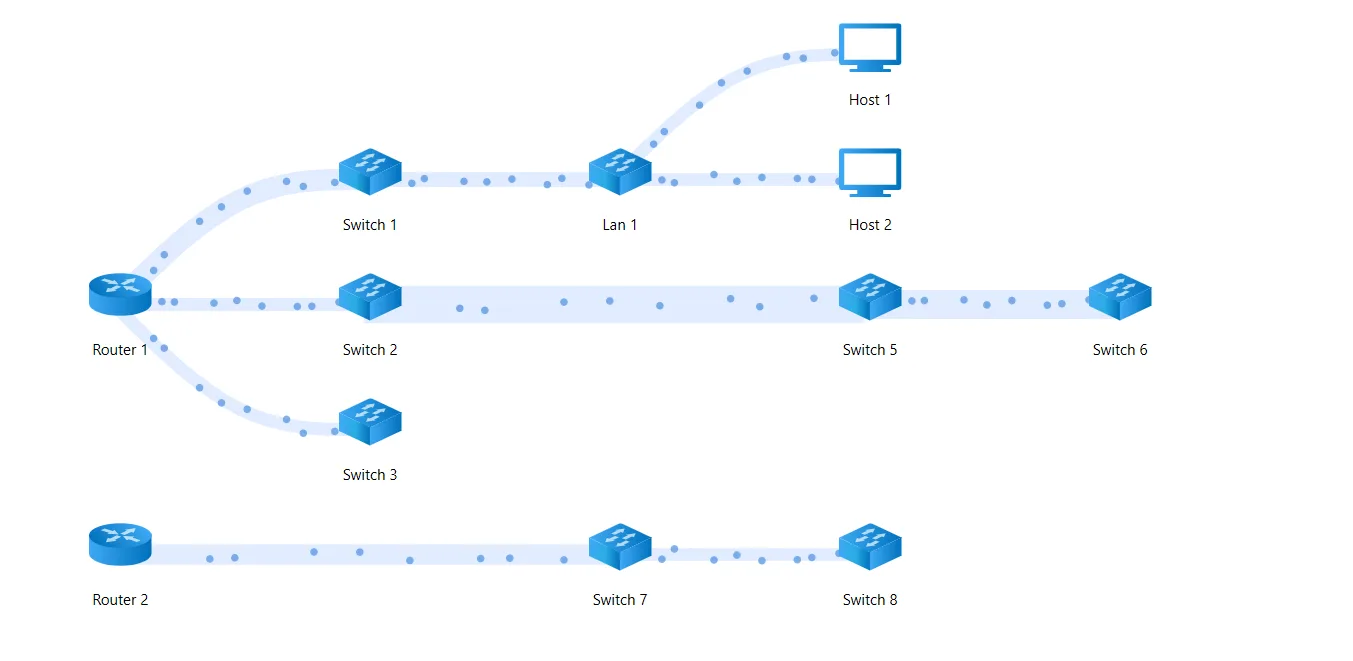
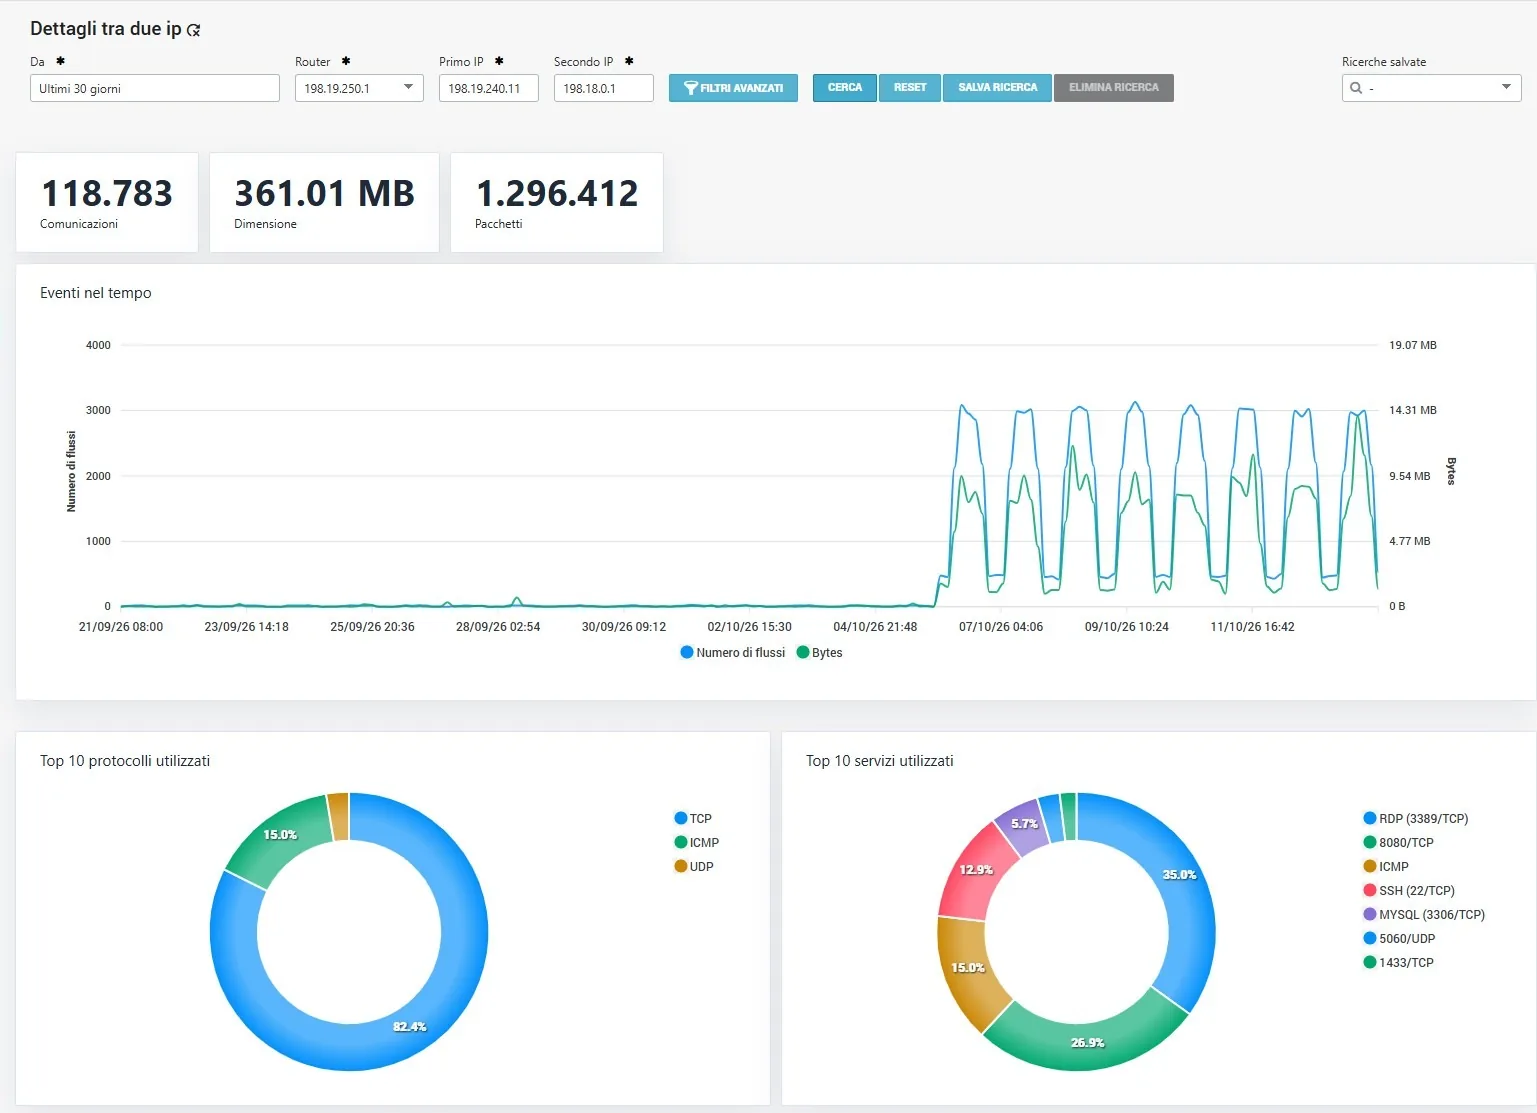
Aperta la relazione tra due host, la vista ne riassume il numero di comunicazioni, la dimensione complessiva e i pacchetti scambiati nel periodo scelto. L’andamento temporale di flussi e byte mostra come la relazione si distribuisce nel periodo; i grafici dei protocolli e dei servizi più usati dicono con quali porte i due sistemi dialogano.
Confronto tra periodi e ricerca delle anomalie
Il confronto affianca intervalli diversi, come oggi e ieri, settimana corrente e precedente, prima e dopo una modifica, per evidenziare variazioni nel volume e nella composizione del traffico. L’analisi può limitarsi alle comunicazioni mai osservate prima e ai contatti con indirizzi IP noti come malevoli.
Ricerca e analisi temporale dei flussi
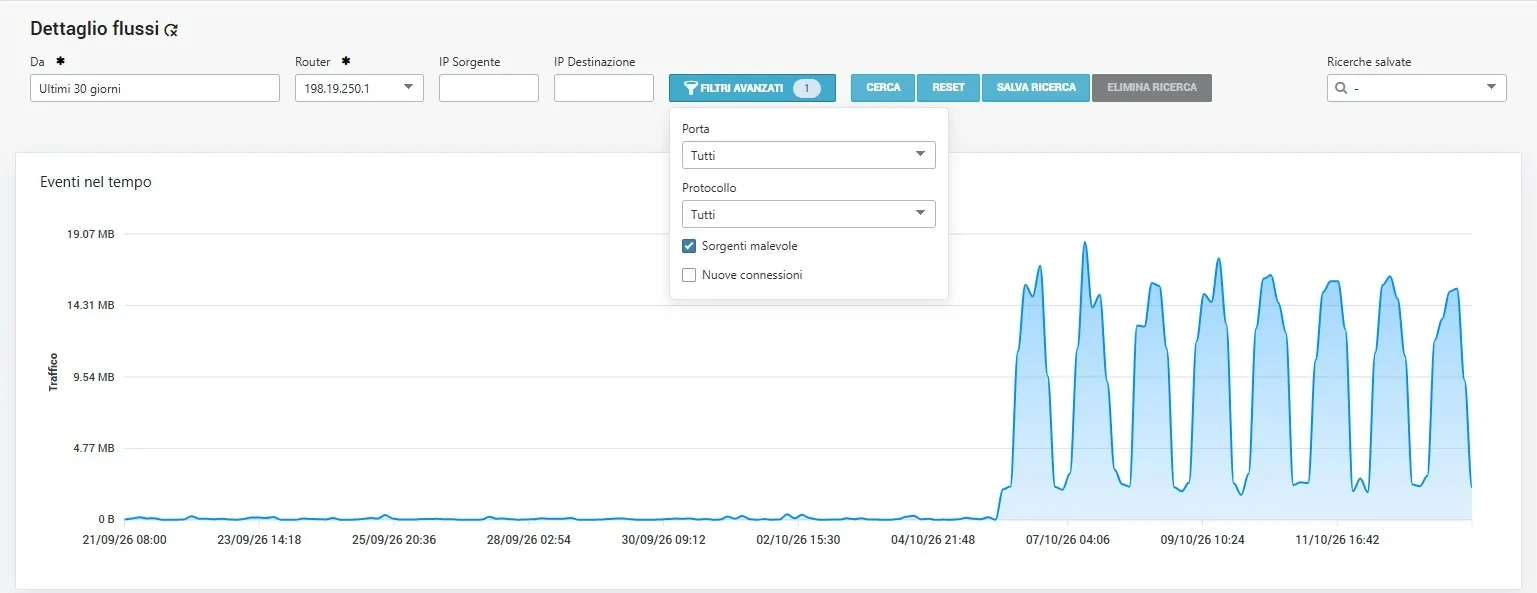
Il dettaglio dei flussi si interroga per periodo, router di raccolta, IP sorgente e destinazione. I filtri avanzati restringono la ricerca per porta e protocollo e possono limitarla alle sorgenti malevole o alle nuove connessioni. Il grafico degli eventi nel tempo mostra quando il traffico selezionato compare e con quale ritmo; la ricerca si salva per ripeterla.
Dal dato storico all’allarme
Le query sui flussi diventano check periodici con soglie warning e critical, stato, cronologia e notifiche. Il modulo non serve solo alle indagini a posteriori: rileva da solo una comunicazione attesa che scompare o una relazione nuova da verificare.
| Check | Logica di controllo e risultato atteso |
|---|---|
| Ultima comunicazione A–B | Da quanto tempo due sistemi non comunicano: utile per backup, repliche e interfacce applicative. |
| Nuove connessioni | Nuove comunicazioni nell’intervallo, sull’intera rete o su segmenti sensibili. |
| Nuove connessioni per host | Sorveglia un singolo server, host OT o POS e segnala nuove controparti. |
| Contatti con IP malevoli | Flussi verso o da indirizzi classificati come malevoli. |
| Possibile esfiltrazione | Volumi in uscita confrontati con soglie di riferimento, per evidenziare trasferimenti anomali. |
| Port scan e ricognizione | Destinazioni o porte diverse contattate da un host in tempi brevi. |
| Servizi non consentiti verso Internet | Porte o protocolli non ammessi dalle policy, come Telnet, SMB o RDP. |
| Nuovo top talker | Host che entrano improvvisamente tra i maggiori generatori di traffico. |
Dal traffico agli asset monitorati
Un indirizzo emerso dai flussi si apre direttamente nella scheda dell’host di Sentinet³. Se non è monitorato, si aggiunge manualmente o con un wizard: così apparati e servizi non ancora censiti entrano nel perimetro di controllo.
Un dato che alimenta tutti i moduli
L’osservazione del traffico reale sostiene troubleshooting, capacity planning, analisi degli incidenti, verifica delle policy e controllo delle interazioni tra sistemi critici. Gli stessi dati alimentano Threat Insight, che confronta i percorsi possibili con le comunicazioni realmente osservate, e AI Insight, che risponde in linguaggio naturale a domande sulle connessioni.
Esempio di domanda ad AI Insight: «Con chi ha comunicato questo server la notte scorsa?» Il motore locale interroga le evidenze di Network Insight e le presenta all’operatore in forma comprensibile.
Quando serve Network Insight
Collegamento saturo
Isolamento dei periodi critici, degli host responsabili, di applicazioni e servizi e dei volumi generati.
Endpoint potenzialmente compromesso
Ricostruzione delle controparti, dei primi e ultimi contatti, dei flussi nuovi o malevoli.
Backup o replica inattiva
Check sull’ultima comunicazione attesa tra due host, con notifica quando si interrompe.
Dispositivo non censito
Identificazione nei flussi e aggiunta dell’host al monitoraggio.
Capacity planning
Confronto nel tempo di volumi e servizi per supportare le scelte infrastrutturali.
Audit di rete e policy
Comunicazioni verso i sistemi critici e check sui servizi non consentiti.
Approfondimenti correlati
Vuoi vedere Sentinet³ sulla tua infrastruttura?
Raccontaci il tuo contesto: sedi, tecnologie, servizi critici. Ti mostriamo come Core e Infinity possono lavorare sul tuo caso.