Un’unica piattaforma, infinite possibilità
NetOps, SecOps e AppOps connessi e potenziati dall’AI.
Ecosistema Infinity
SentiNet³ costituisce un ecosistema operativo innovativo per il monitoraggio, progettato per rivoluzionare la gestione dell’infrastruttura IT. È una soluzione completa e strategica, interamente italiana e, dal 2016, unico sistema italiano presente nella Gartner Market Guide for IT Monitoring Tools. Ha come obiettivo di garantire efficienza, sicurezza e continuità operativa in ambienti IT critici.
Grazie alla sua struttura modulare, SentiNet³ consente:
Personalizzazione e scalabilità
Ogni modulo può essere configurato per rispondere a specifiche esigenze di monitoraggio, permettendo di adattare la piattaforma ai requisiti di sistemi diversi e scalare man mano che le esigenze crescono.
Integrazione di funzionalità specialistiche
Ogni componente si concentra su un aspetto chiave, come l’analisi delle prestazioni, la sicurezza, la gestione delle risorse o il monitoraggio proattivo.
Operatività centralizzata
Offre una visione olistica e un controllo centralizzato, semplificando la gestione di ambienti complessi e garantendo maggiore efficienza.
Tecnologie di ultima generazione
Sfrutta strumenti avanzati come l’intelligenza artificiale generativa, l’automazione e il machine learning per fornire analisi predittive e azioni proattive.
Tre ambiti operativi, un solo motore di correlazione
Ogni modulo Insight è specializzato in un’area chiave dell’infrastruttura IT. Intorno al Sentinet³ Core, il nucleo centrale che monitora tutti gli asset, i moduli lavorano insieme grazie all’Infinity Correlation Engine.
Network Insight · NetOps
Rileva e analizza il traffico di rete per monitorarlo e individuare potenziali minacce.
Scopri Network InsightSecurity Insight · SecOps
Semplifica il lavoro dei team SOC, velocizzando la contestualizzazione degli eventi e il triage.
Scopri Security InsightApplication Insight · AppOps
Supervisiona l’intero flusso delle richieste applicative, rilevando tempestivamente errori e rallentamenti.
Scopri Application InsightInfinity Correlation Engine
È il motore che collega i dati dei moduli Infinity: rete, sicurezza e applicazioni non restano informazioni separate, ma diventano un unico patrimonio interrogabile.
AI Insight
Correla tutti i dati, genera risposte in linguaggio naturale e suggerisce azioni.
Scopri AI Insight
Network Insight
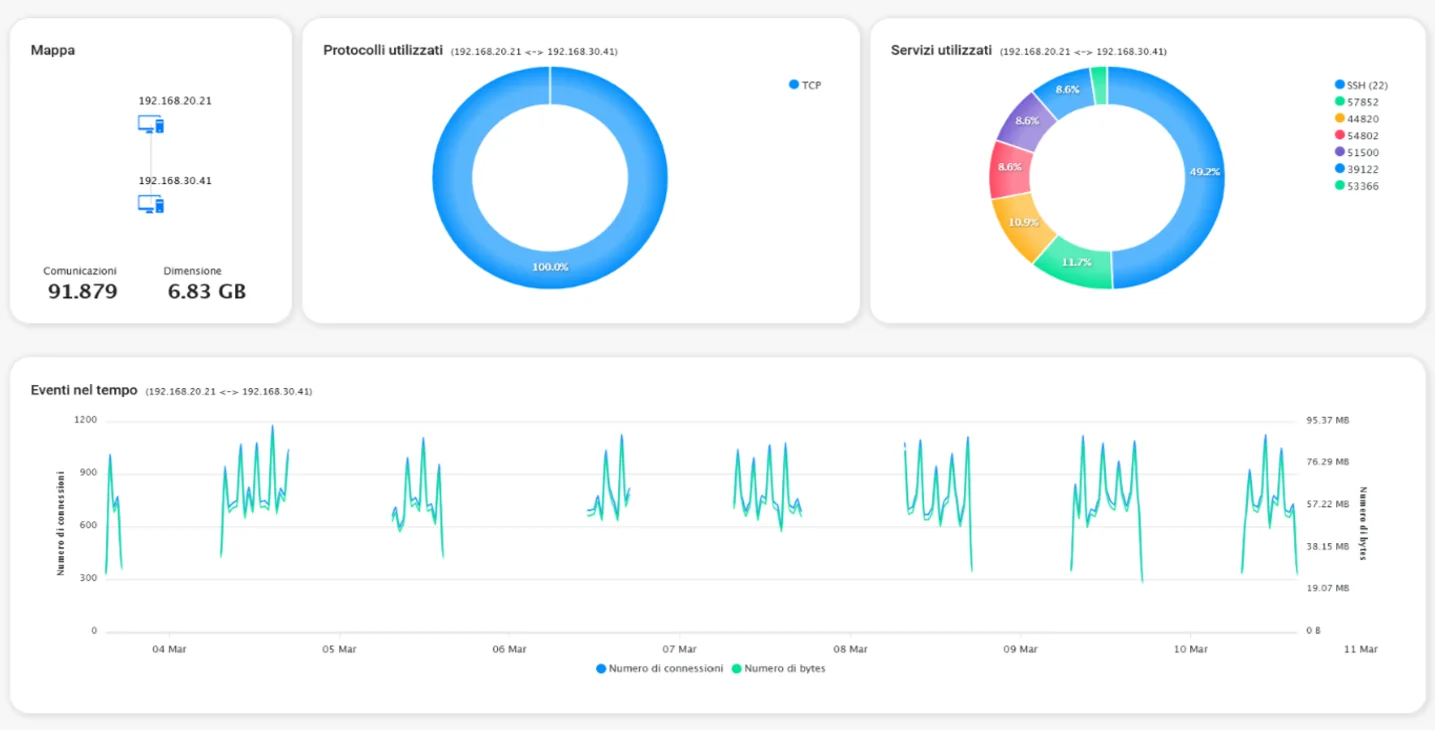
Il modulo di Network Operations di Sentinet³ progettato per fornire visibilità totale sul traffico di rete attraverso l’analisi avanzata dei dati NetFlow. Con questo strumento è possibile monitorare, analizzare e ottimizzare le prestazioni della rete, individuando anomalie, congestioni e potenziali minacce in tempo reale.
- Identificare problemi di performance e ridurre i tempi di risoluzione guasti.
- Ottimizzare l’utilizzo della banda e gestire le risorse in modo intelligente.
- Rilevare anomalie di traffico che potrebbero indicare attività malevole.
- Prevenire congestioni e colli di bottiglia migliorando l’efficienza operativa.
- Fornire dati dettagliati per decisioni strategiche di capacity planning.
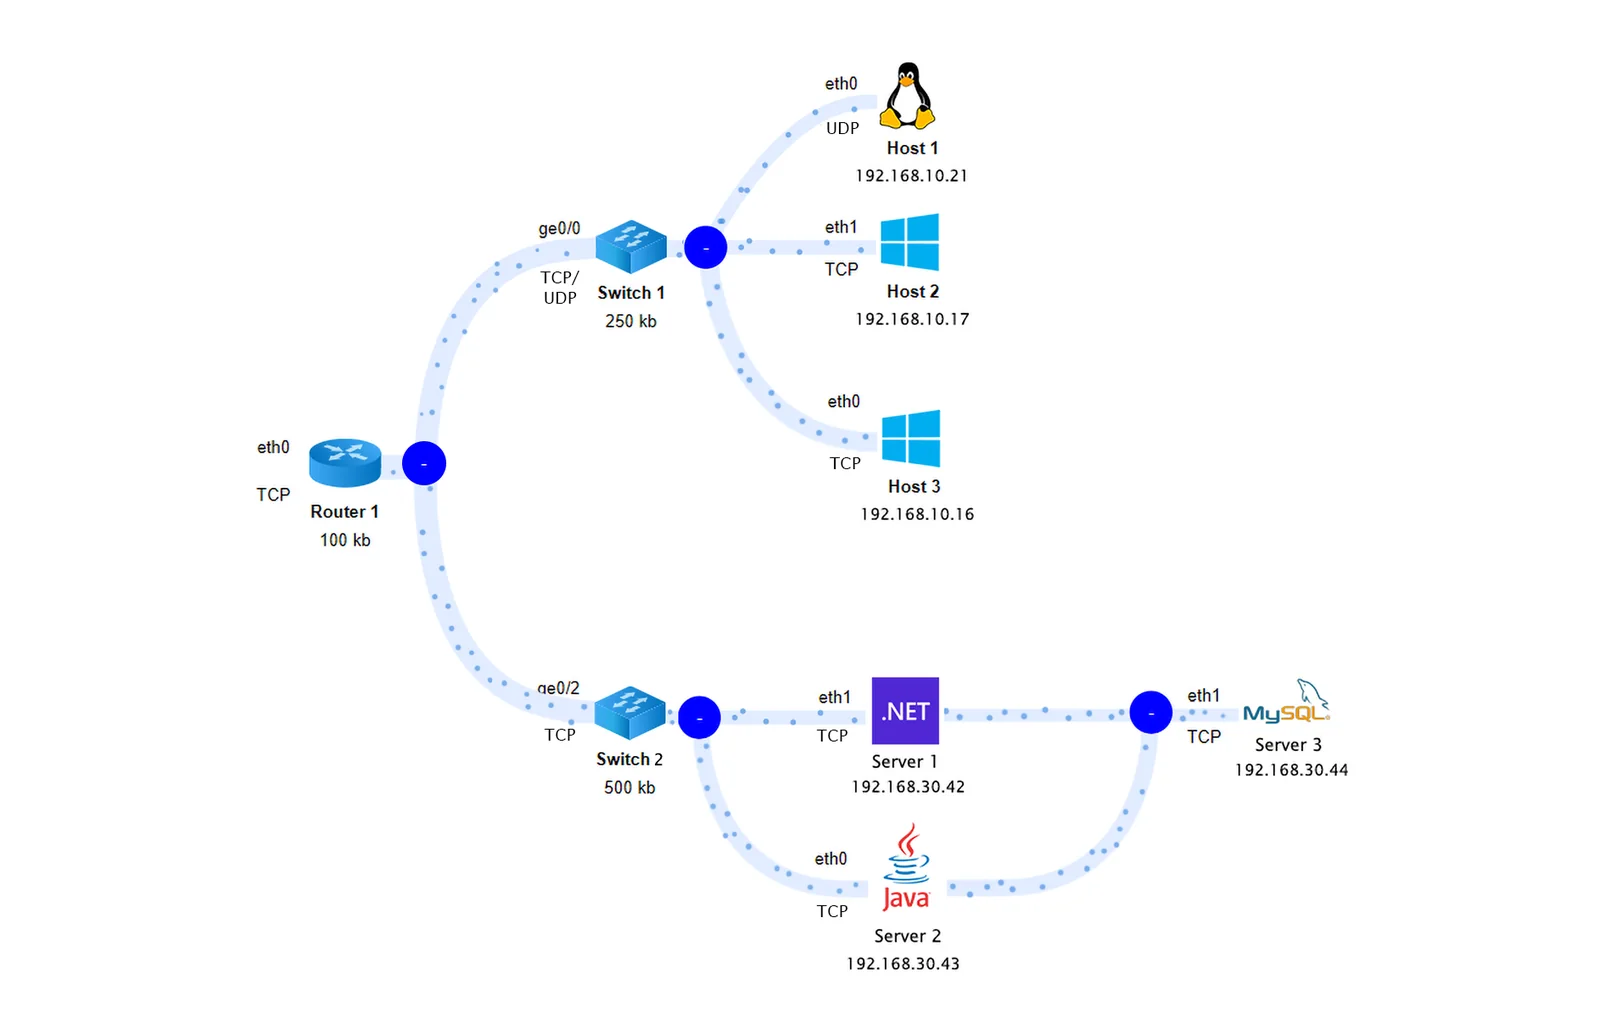
Funzionalità chiave
Le quattro aree in cui Network Insight lavora sui flussi di rete: analisi NetFlow, rilevamento delle anomalie, ottimizzazione delle prestazioni e dashboard con filtri avanzati per una ricerca mirata del traffico.
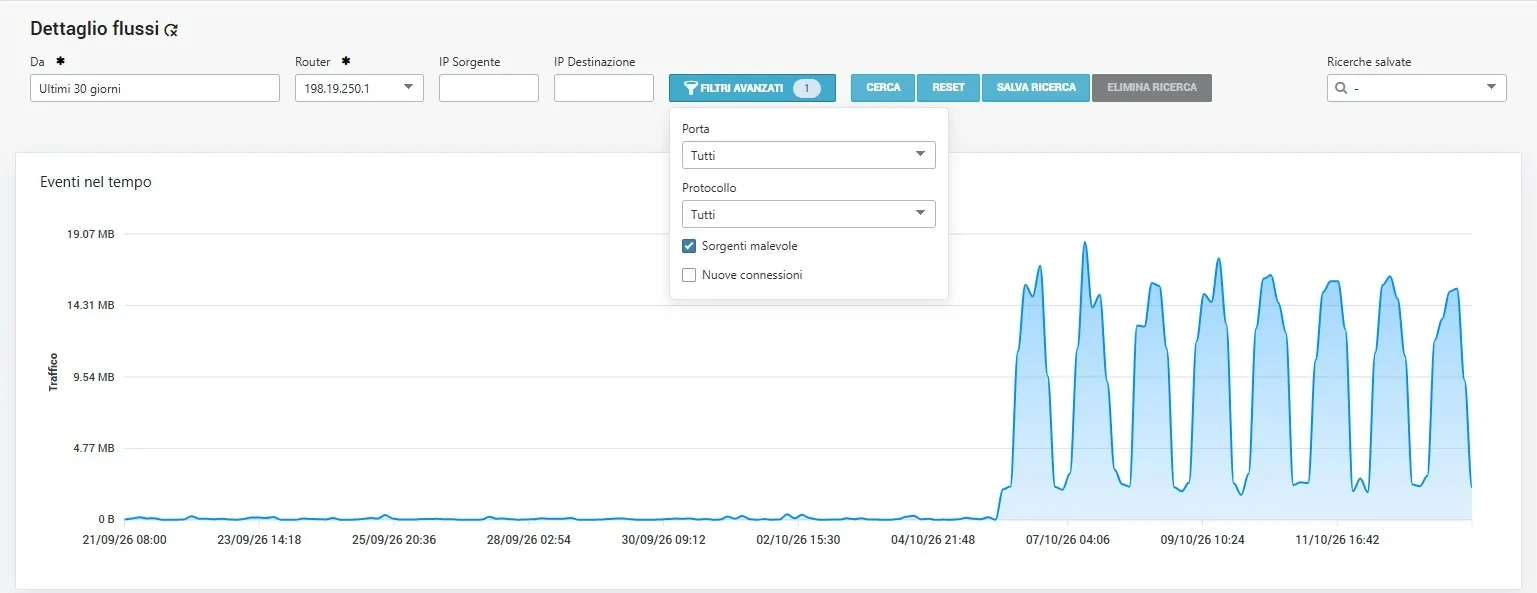

Analisi e monitoraggio NetFlow
- Acquisizione e visualizzazione in tempo reale dei flussi di rete.
- Classificazione del traffico per protocolli, IP, porte e applicazioni.
- Identificazione delle connessioni più critiche e delle comunicazioni sospette.

Rilevamento di anomalie e sicurezza della rete
- Analisi del comportamento del traffico con rilevamento di pattern anomali.
- Identificazione automatica di attività sospette e comunicazioni non autorizzate.
- Storico dettagliato del traffico per indagini post-evento.
Ottimizzazione delle prestazioni della rete
- Misurazione della latenza per identificare i colli di bottiglia.
- Controllo sull’utilizzo della banda per evitare saturazioni e sprechi.
- Reportistica dettagliata per il tuning delle policy di rete.

Dashboard intuitive e personalizzabili
- Visualizzazione grafica interattiva dei flussi di rete.
- Filtri avanzati per una ricerca mirata del traffico.
- Report automatizzati per l’analisi delle performance nel tempo.

Application Insight
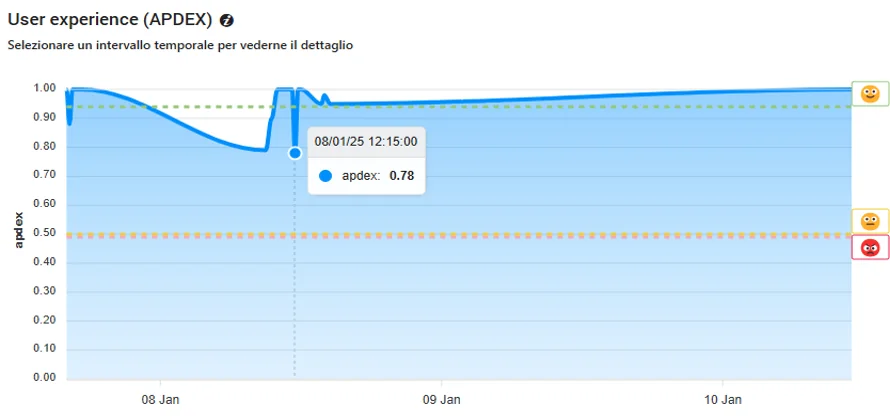
Il modulo di Application Monitoring di Sentinet³ è progettato per fornire un monitoraggio avanzato delle applicazioni basato su OpenTelemetry, lo standard aperto per la raccolta di metriche, log e trace. Con Application Insight le aziende ottengono una visione chiara e dettagliata delle prestazioni delle loro applicazioni, individuando colli di bottiglia, errori e anomalie in tempo reale.
- Monitoraggio continuo delle applicazioni per individuare problemi prima che impattino gli utenti.
- Analisi dettagliata delle performance per ridurre i tempi di latenza e ottimizzare il codice.
- Rilevamento automatico di errori e anomalie con alert in tempo reale.
- Correlazione tra metriche e log per una risoluzione più rapida dei problemi.
- Adattabilità a qualsiasi stack tecnologico grazie all’uso di OpenTelemetry.
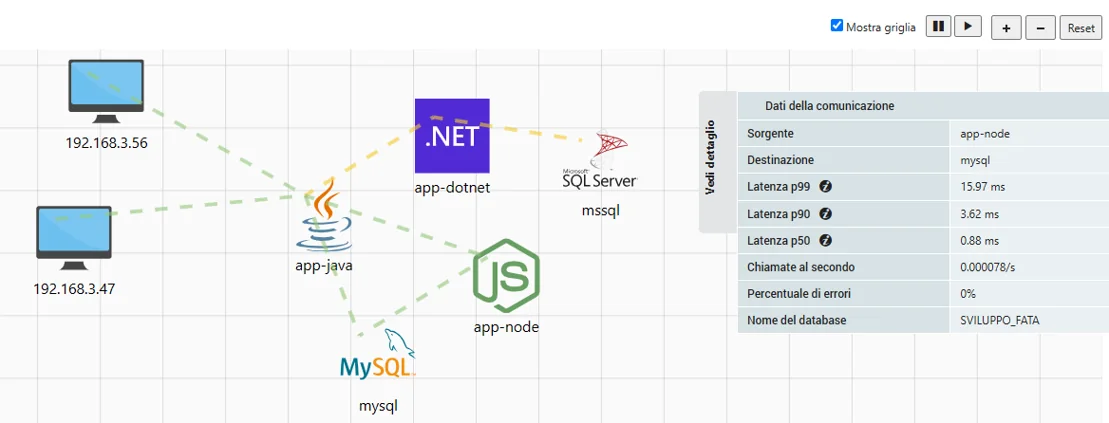
Funzionalità chiave
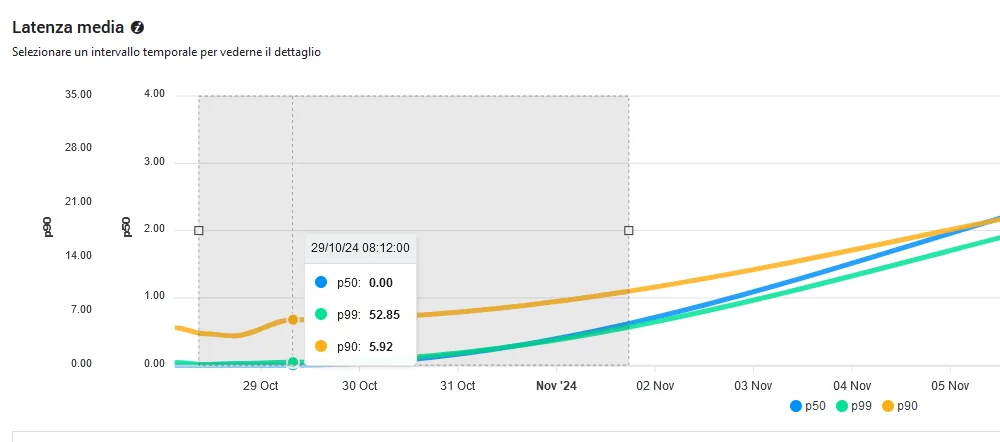
Metriche, log e trace raccolti con OpenTelemetry diventano monitoraggio in tempo reale, gestione degli errori, ottimizzazione delle prestazioni e dashboard personalizzabili.

Monitoraggio in tempo reale
- Raccolta avanzata di metriche, log e tracce per una visione completa delle applicazioni.
- Identificazione dei tempi di risposta lenti e delle richieste più critiche.
- Visualizzazione dell’intera catena di esecuzione delle applicazioni (distributed tracing).
Rilevamento di anomalie e gestione degli errori
- Individuazione automatica di errori applicativi e malfunzionamenti.
- Analisi del comportamento delle applicazioni per rilevare variazioni anomale nei carichi.
- Notifiche intelligenti per avvisi immediati sulle criticità di sistema.
Ottimizzazione delle prestazioni
- Analisi dell’utilizzo delle risorse per ridurre sprechi di CPU, RAM e storage.
- Correlazione tra tempi di risposta, errori e metriche di sistema per individuare rapidamente i problemi.
- Supporto a microservizi, container e architetture cloud-native.

Dashboard intuitive e personalizzabili
- Interfaccia grafica interattiva con viste su metriche, log e trace.
- Filtri avanzati per segmentare il traffico e le richieste per applicazione, servizio o utente.
- Reportistica automatizzata per un’analisi dettagliata delle prestazioni nel tempo.

Security Insight
Security Insight aiuta i tecnici del SOC di primo livello a capire rapidamente se un evento di sicurezza riguarda asset strategici, fornendo un quadro chiaro e contestuale che velocizza e semplifica il processo di triage. Velocizza l’analisi avanzata e la risposta operativa dei tecnici SOC di secondo e terzo livello.
- Identificare applicazioni e processi sospetti, incluse esecuzioni fileless (processi PowerShell e svchost).
- Monitorare l’installazione di nuovi software e le modifiche della superficie di attacco.
- Monitorare gli utenti con privilegi elevati, per individuare escalation di privilegi sospette.
- Correlare eventi di sistema con attività di rete per rilevare attacchi avanzati.
- Controllare le configurazioni di sistema e i file critici per individuare modifiche sospette.
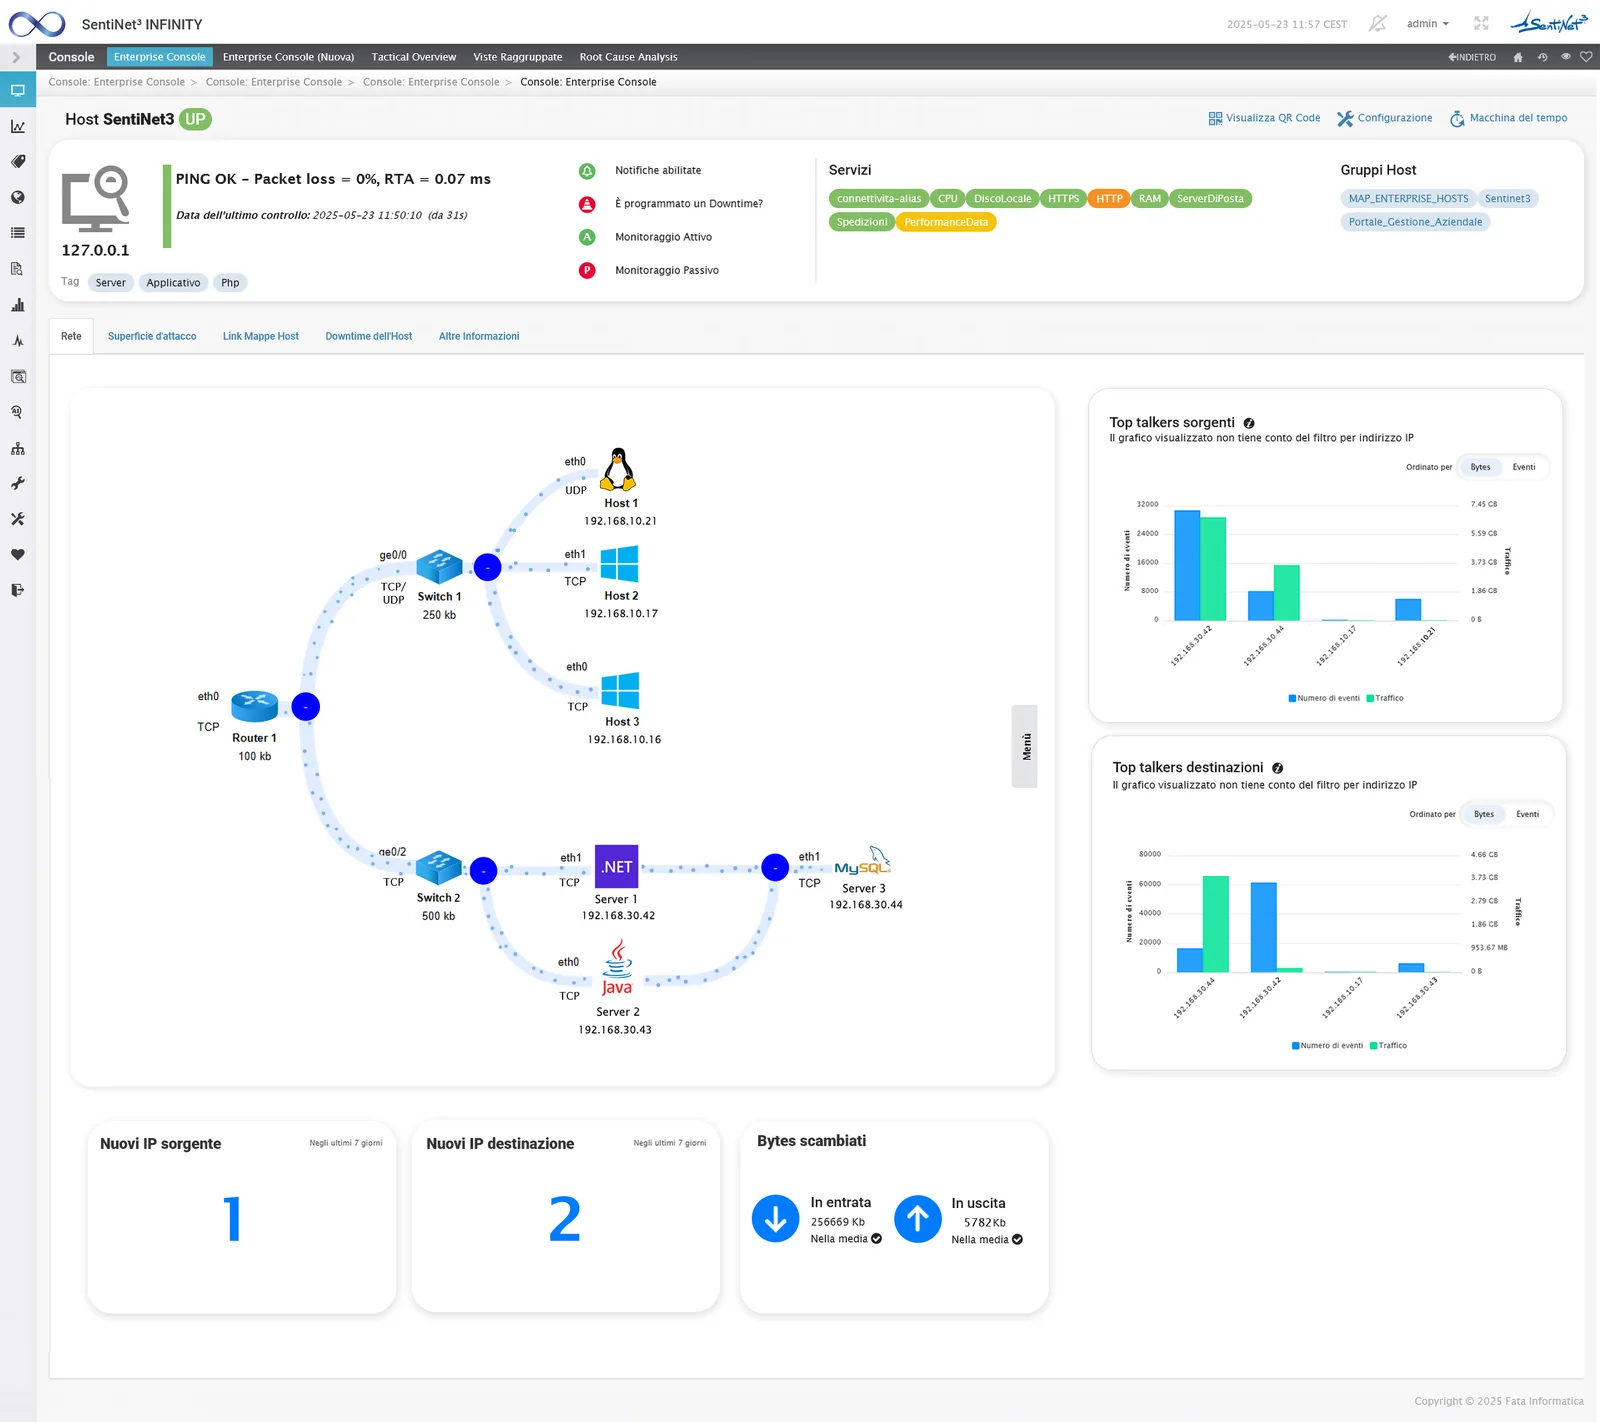
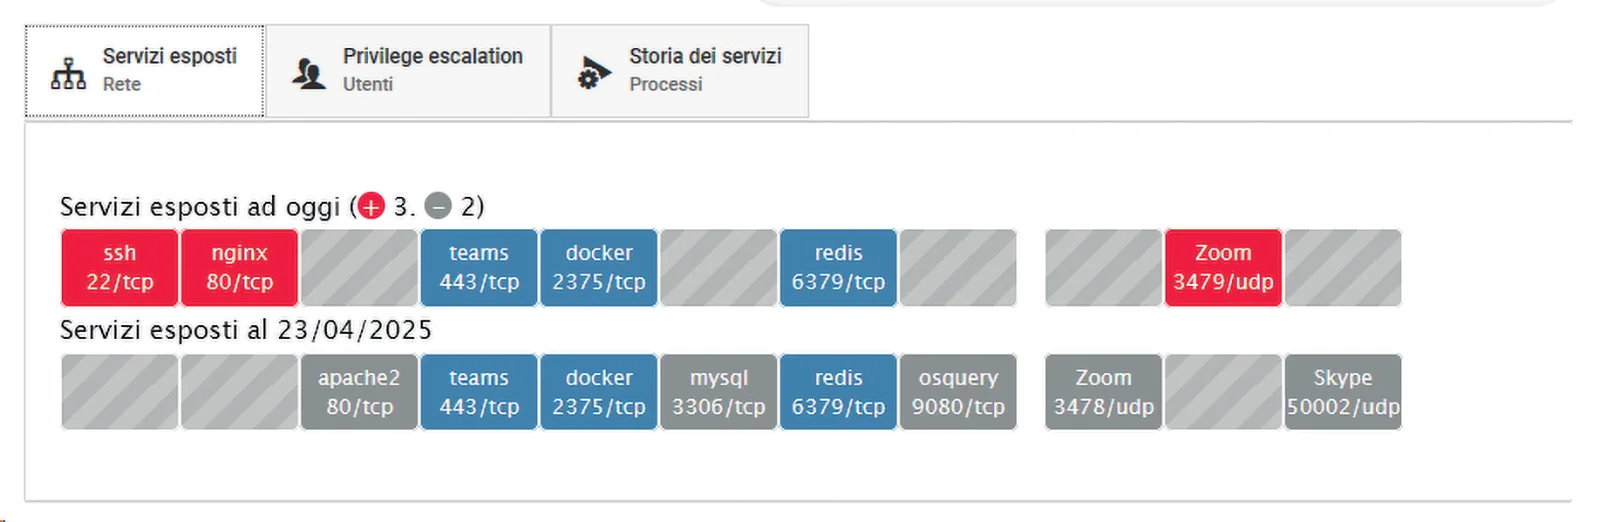
Un supporto per ogni livello del SOC
Al primo livello Security Insight offre un triage rapido e la visibilità sugli asset strategici; al secondo e al terzo livello velocizza l’analisi avanzata e la risposta operativa.
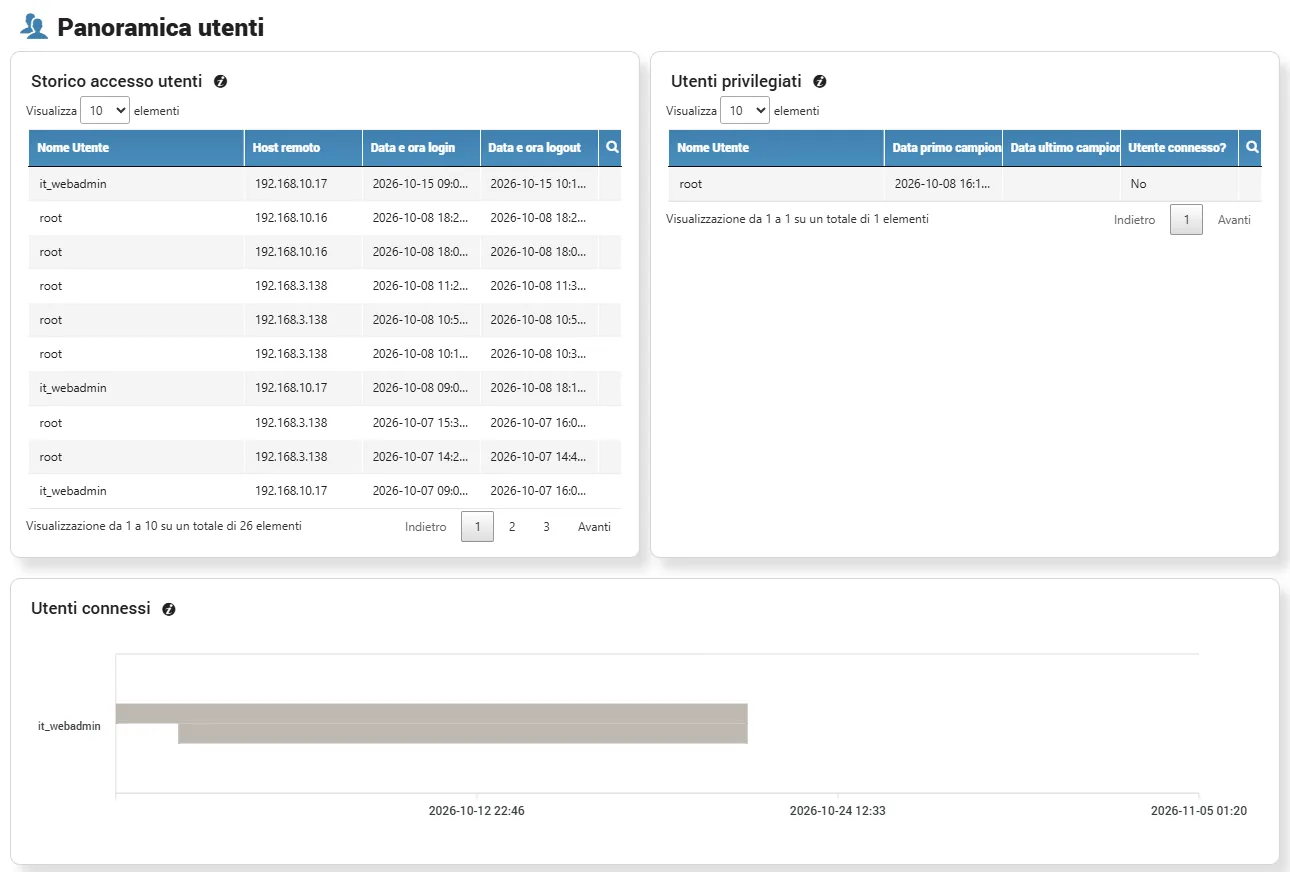
Livello 1: triage rapido e visibilità strategica

Monitoraggio avanzato degli host
- Identificazione immediata del sistema operativo (Windows, Linux, macOS).
- Visualizzazione rapida dell’utilizzo di CPU, RAM e servizi attivi.
- Rilevamento di nuove porte in ascolto per identificare servizi non autorizzati.
Livelli 2 e 3: analisi avanzata e risposta operativa

Analisi automatizzata degli eventi
- Identificazione rapida di nuovi processi avviati e classificazione Kernel/User.
- Monitoraggio dettagliato delle attività disco e rete per rilevare comportamenti anomali.
- Analisi delle connessioni esterne per identificare comunicazioni sospette con server Command & Control (C2).
- Controllo automatico delle modifiche ai file critici di configurazione.

Threat detection e correlazione eventi
- Rilevazione automatica di processi fileless e attività sospette in memoria.
- Controllo delle connessioni verso IP sconosciuti o sospetti.
- Monitoraggio degli utenti con privilegi elevati per individuare escalation non autorizzate.
- Analisi dei tentativi ripetuti di accesso non riusciti (possibili attacchi brute-force).
Funzionalità chiave
Dal monitoraggio degli host e dei sistemi operativi all’analisi forense: le funzionalità che accompagnano il SOC dalla rilevazione alla risposta.
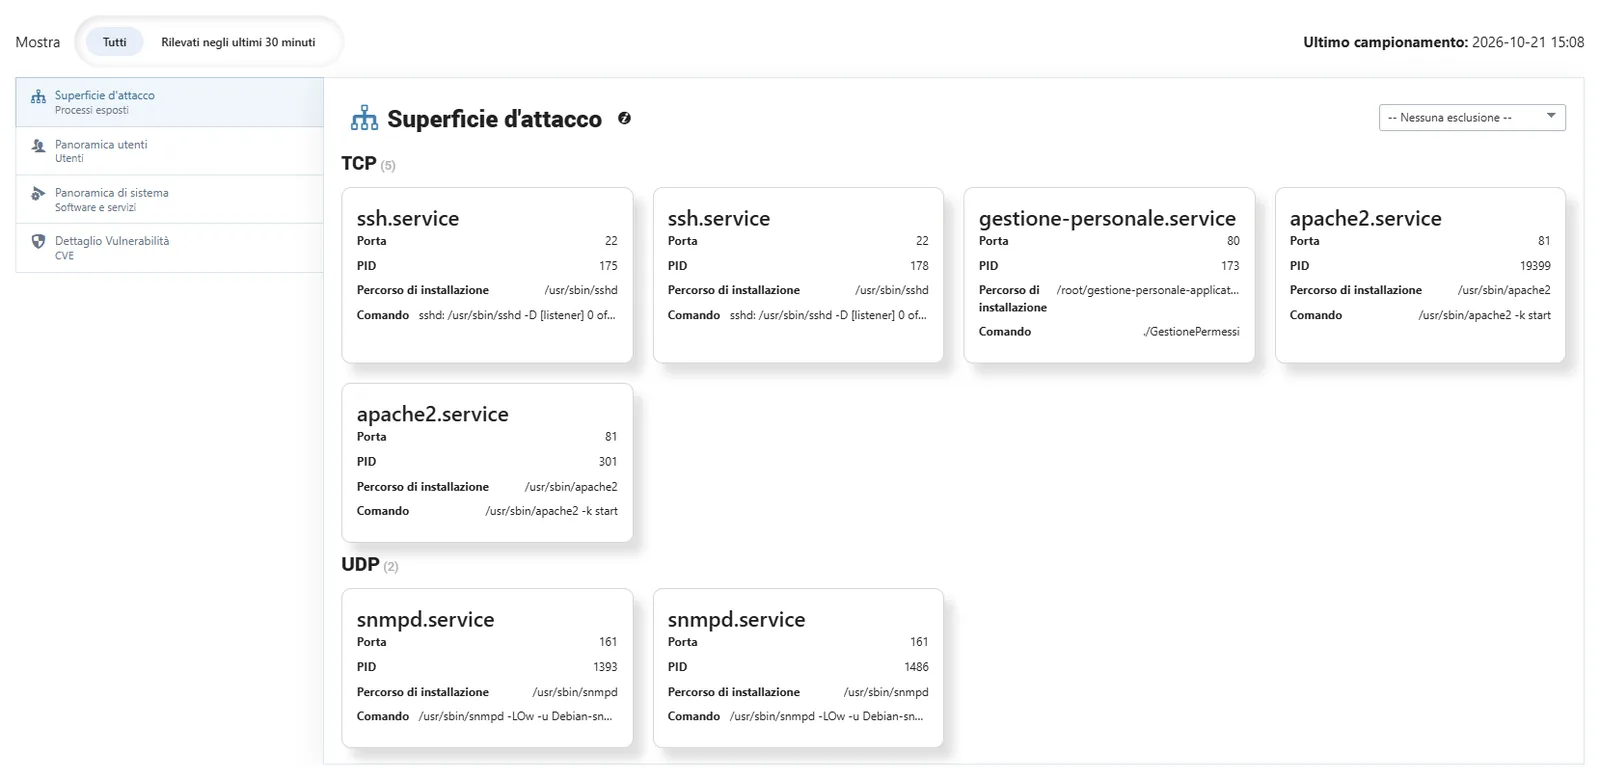
Monitoraggio avanzato degli host e degli OS
- Identificazione del sistema operativo (Windows, Linux, macOS) e raccolta dati specifici.
- Monitoraggio di CPU, RAM, processi attivi, utilizzo disco e servizi in esecuzione.
- Controllo delle configurazioni di sistema e dei file critici per individuare modifiche sospette.
Threat detection e correlazione eventi
- Rilevazione di processi fileless e attività sospette in memoria.
- Controllo delle connessioni verso IP sconosciuti o sospetti.
- Correlazione degli allarmi SIEM con lo stato degli host e le mappe dei servizi.
Analisi automatizzata di eventi di sicurezza
- Identificazione di nuovi processi avviati negli ultimi 30 giorni.
- Verifica di modifiche ai file di configurazione critici, come /etc/passwd o il registro di Windows.
- Rilevamento di nuove porte in ascolto per individuare servizi non autorizzati.
- Monitoraggio delle connessioni attive verso host esterni, per individuare comunicazioni sospette con server Command & Control (C2).
Dashboard intuitive e analisi forense avanzata
- Visualizzazione grafica degli eventi di sicurezza con timeline interattive.
- Filtri avanzati per eventi sospetti, con possibilità di correlazione tra più dati.
- Reportistica dettagliata su stato degli host, software installati e anomalie riscontrate.
Cybersecurity Situational Awareness
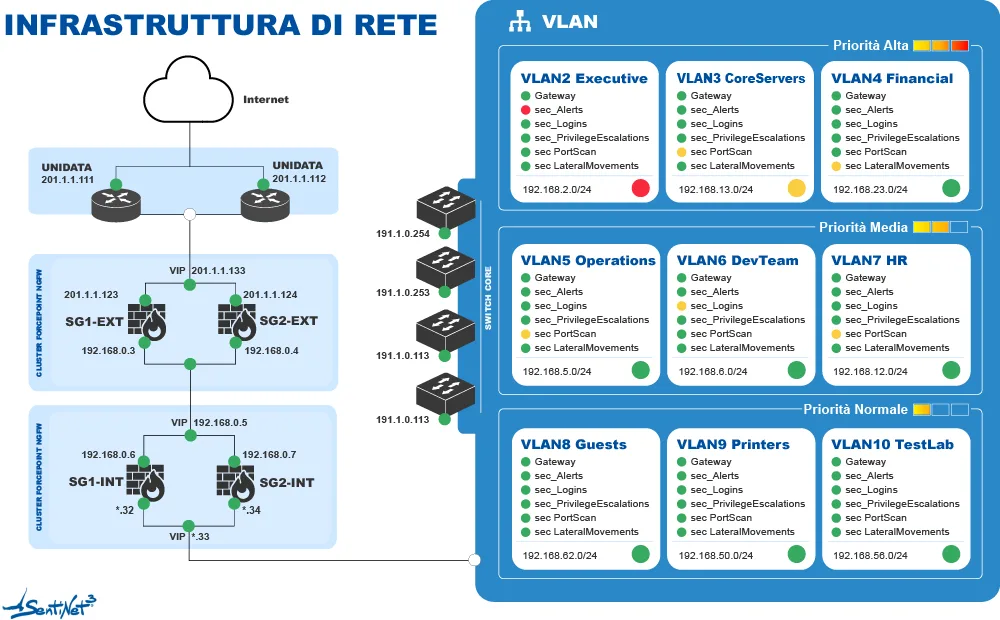
La capacità di percepire in modo chiaro e rapido lo stato di sicurezza dell’infrastruttura, per intervenire in modo tempestivo ed efficace contro le minacce. In un’unica vista l’operatore trova:
- la segmentazione delle VLAN, per livelli di priorità e tipologia di rete;
- gli indicatori immediati di compromissione o anomalia, come alert di sicurezza, tentativi di movimento laterale, escalation di privilegi, scansioni di porte e login anomali;
- la criticità e lo stato operativo in tempo reale delle componenti chiave dell’infrastruttura;
- l’interrogazione in linguaggio naturale tramite AI Insight, per risposte immediate sullo stato di sicurezza.
Percezione immediata
Un’unica immagine mostra lo stato di sicurezza delle diverse aree della rete e segnala rapidamente problemi o anomalie con indicatori di stato colorati.
Comprensione e analisi
Si capisce a colpo d’occhio quali risorse sono coinvolte, la gravità degli eventi e le aree critiche, per interventi mirati e immediati.
Proiezione e risposta
Gli analisti individuano rapidamente le minacce emergenti e i punti critici da presidiare, e attivano per tempo azioni correttive e preventive.
Integrazioni di sicurezza e mappe di Cyber Situational Awareness. Sentinet³ si interfaccia con SIEM, sistemi EDR/XDR, DDoS mitigation, firewall di nuova generazione e sistemi AD, LDAP e IAM tramite API standard o connettori nativi, e correla gli eventi con la topologia dell’infrastruttura. Le mappe infrastrutturali, topologiche e funzionali evidenziano gli elementi sotto attacco con le CVE rilevate e le tecniche MITRE ATT&CK, con drill-down fino agli indicatori di compromissione. Per gli ambienti distribuiti: Federated Cyber Situational Awareness.

Threat Insight
Il modulo integra Vulnerability Assessment continuo, valutazione delle esposizioni, analisi dei percorsi di attacco e priorità di mitigazione. Dalla lista delle CVE al piano di intervento: quali sistemi, su quali percorsi, minacciano gli asset più critici e quali remediation producono il maggiore beneficio.
- Continuous Vulnerability Assessment per identificare le vulnerabilità critiche dei sistemi.
- Entry point critici: ranking dinamico dei nodi più esposti, basato sullo stato reale della rete.
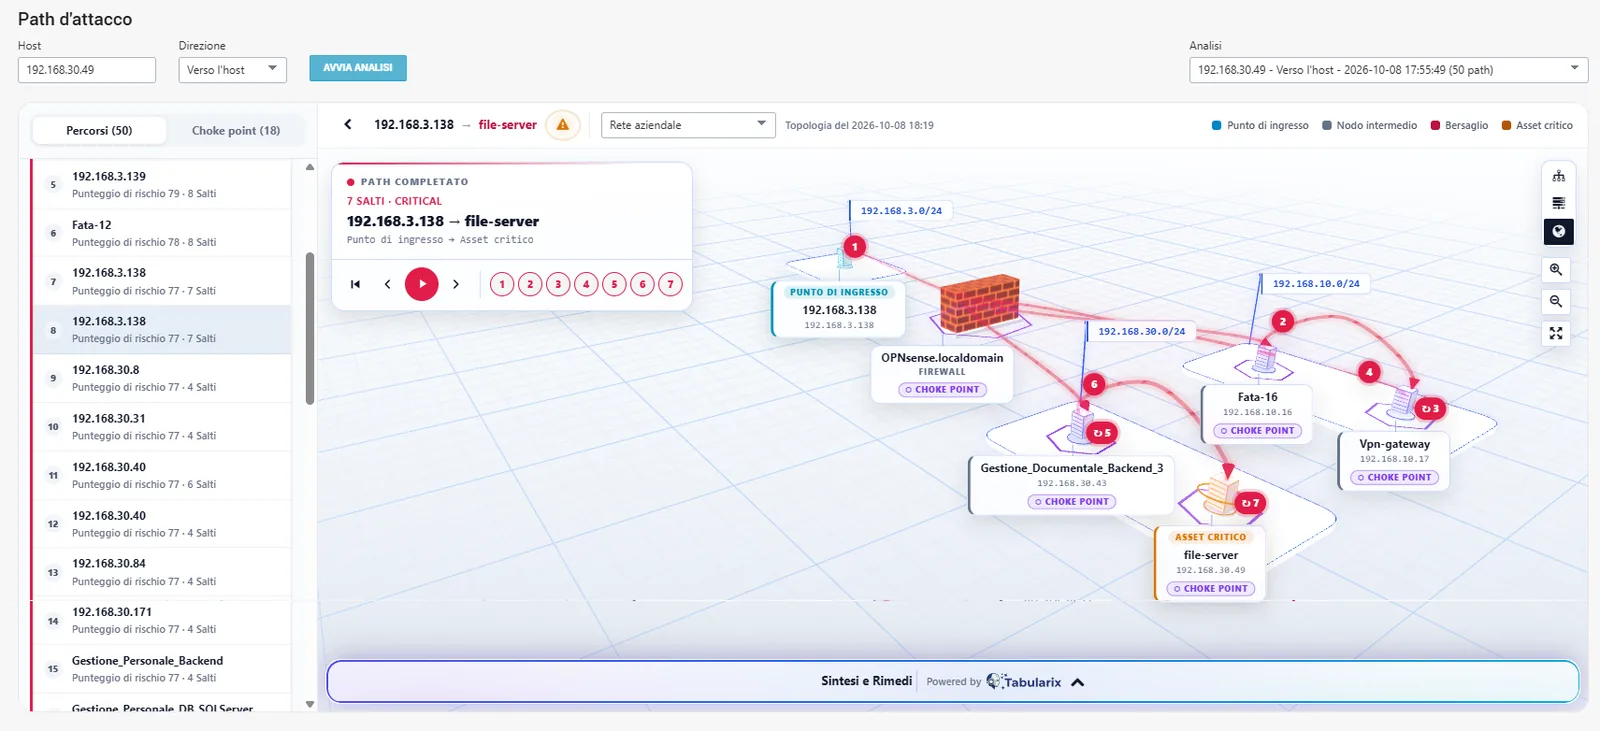
- Percorsi di attacco su mappe interattive, che mostrano come un attaccante si muoverebbe dall’esterno all’interno.
- Simulazione del movimento laterale e del blast radius a partire da qualsiasi nodo.
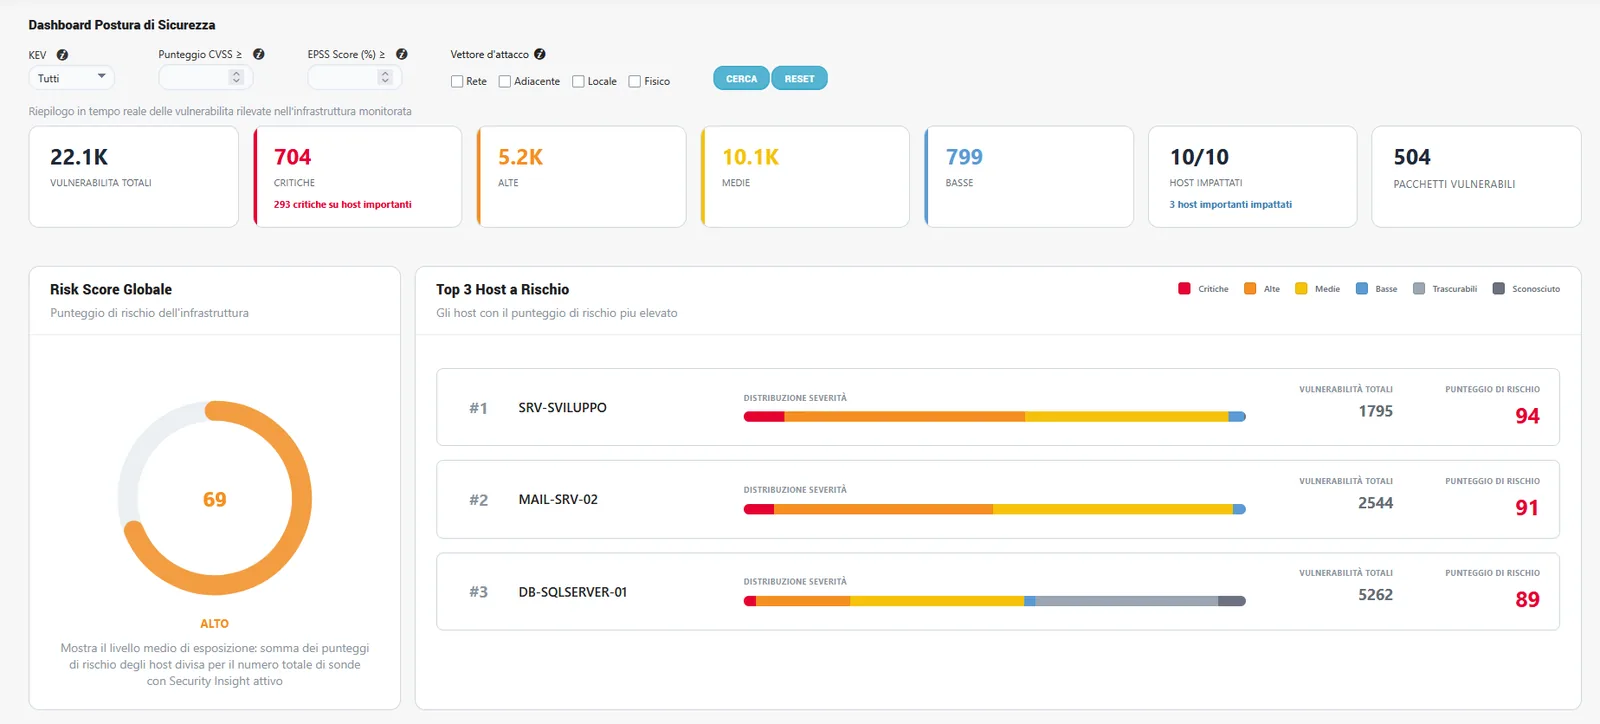
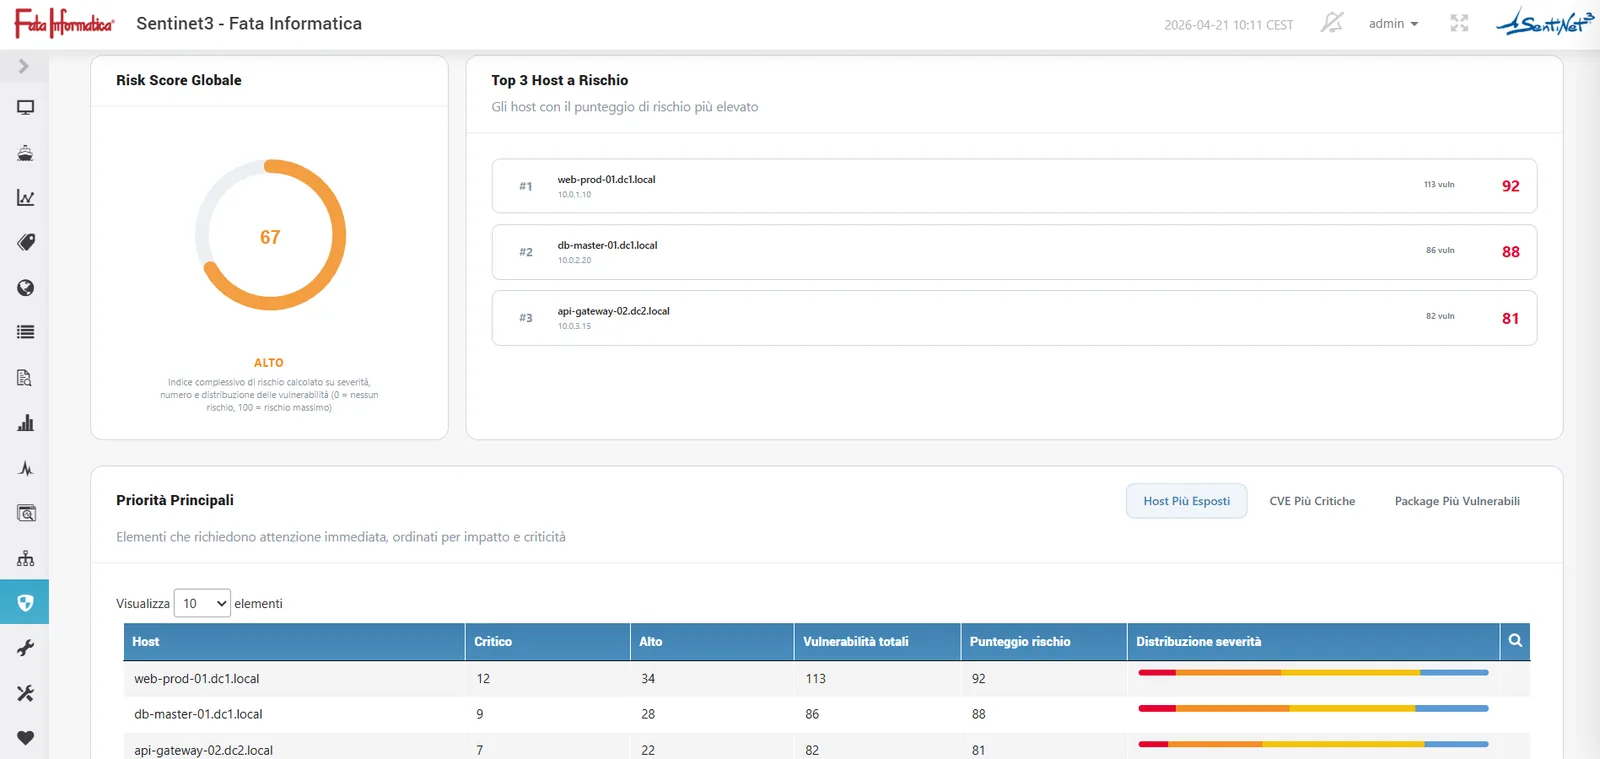
- Postura misurata in tempo reale: Global Risk Score da 0 a 100, aggiornato continuamente, con trend storico.
Funzionalità chiave
Quattro capacità che portano dalla lista delle CVE al piano di intervento: Continuous Vulnerability Assessment, priorità operativa, attack path e misura continua del rischio.

Continuous Vulnerability Assessment
- Agent leggero sull’host, senza pianificazione sistematica di scansioni attive.
- SBOM associata a ogni asset e confronto continuo con le CVE.
- Integrazione dei risultati di scansioni VA di terze parti.

Dalla severità alla priorità operativa
- Punteggio CVSS letto insieme a esposizione e relazioni infrastrutturali.
- Vista “application oriented”: dalle applicazioni alle librerie e alle CVE correlate.
- Priorità di remediation più aderenti al contesto.

Attack path e movimenti laterali
- Entry point, propagazione e backtracking verso gli asset critici.
- Correlazione di topologia, flussi NetFlow, privilegi, regole firewall e condivisioni.
- Chokepoint e strategie di mitigazione con il maggiore beneficio.

Continuous Cyber Risk Assessment
- Asset Risk Index per il singolo asset.
- Path Risk Score per i possibili percorsi di attacco.
- Global Risk Score e Risk Dashboard per l’infrastruttura nel suo insieme.
AI Insight
Modulo di analisi e correlazione intelligente di Sentinet³, progettato per consentire interrogazioni avanzate in linguaggio naturale su tutti i dati aziendali, provenienti da monitoraggio, sicurezza, rete e applicazioni.
Correla tutti i dati, genera risposte in linguaggio naturale e suggerisce azioni.
Grazie a un SLM (Small Language Model) altamente specializzato e ottimizzato per operare interamente in locale, AI Insight offre risposte immediate e contestualizzate, garantendo massima privacy e riservatezza.
Scopri AI Insight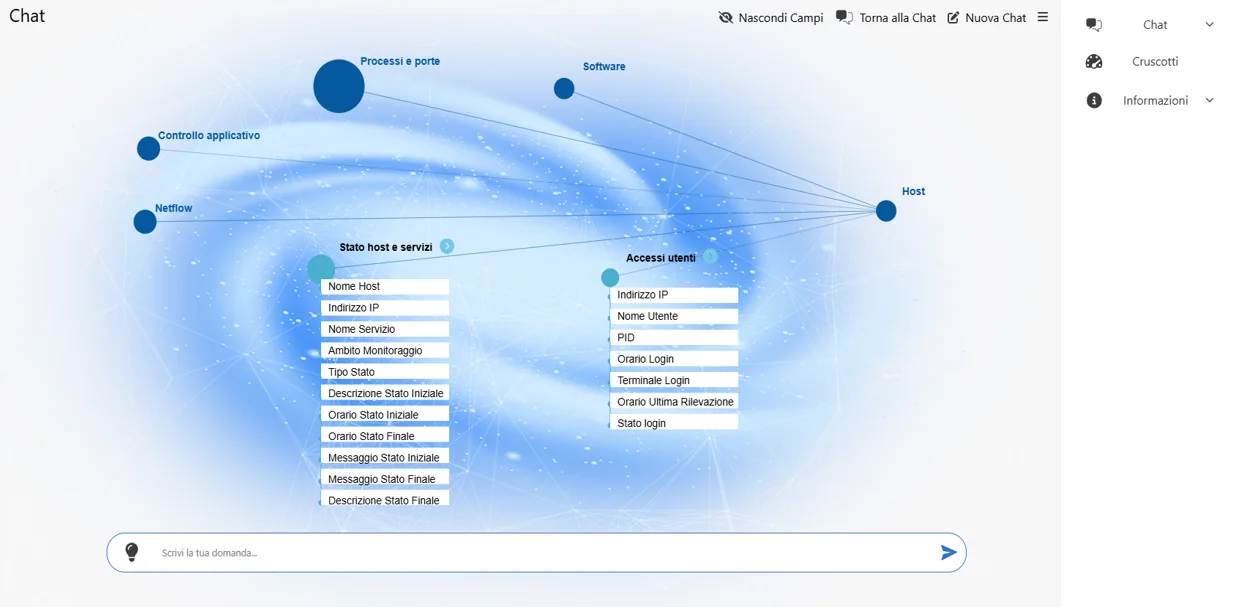
Chiedere ai dati, in linguaggio naturale
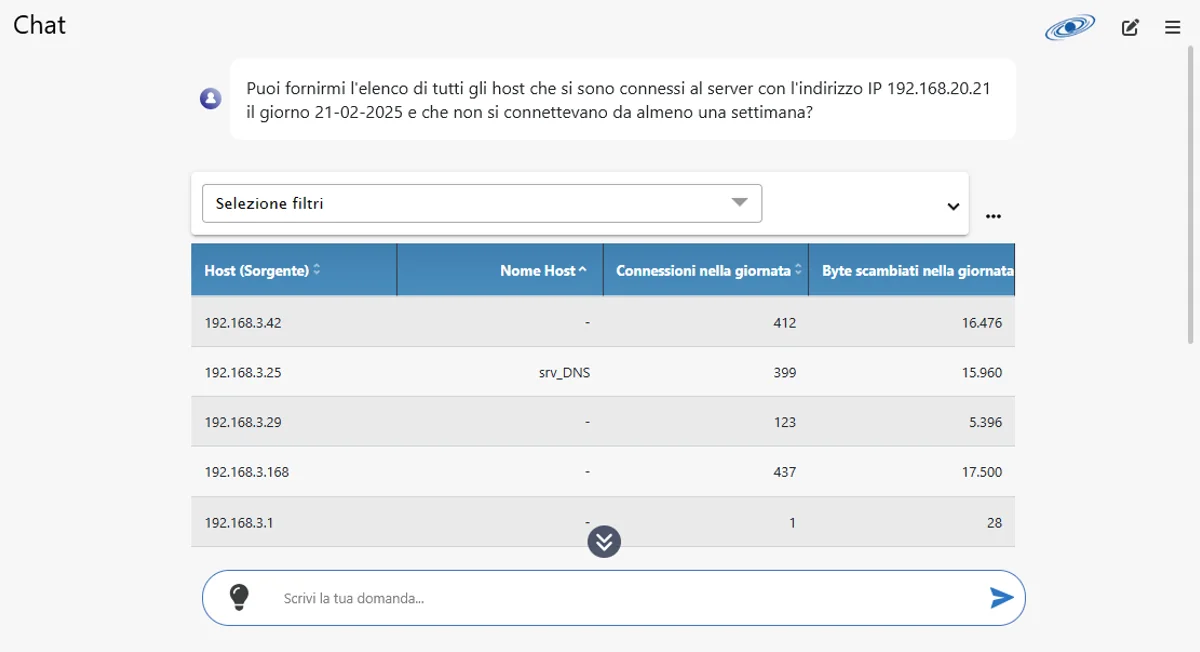
Le organizzazioni raccolgono enormi volumi di dati su prestazioni, sicurezza e rete, ma estrarre informazioni critiche in modo rapido ed efficace è una sfida. AI Insight elimina questa complessità, fornendo risposte chiare in pochi secondi su domande come:
- Quali processi sono attualmente in esecuzione sull’IP 192.168.23.4?
- Quali servizi hanno avuto più problemi nelle ultime 24 ore su quell’IP?
- Quando è stata l’ultima volta che il servizio x ha funzionato correttamente?
- Quali utenti hanno modificato lo stato del servizio x?
- Quali utenti hanno effettuato login tra le 18.00 e le 05.00 su quell’IP?
- Su quell’IP è stata modificata la dotazione software nell’ultimo mese?
Vuoi vedere Sentinet³ sulla tua infrastruttura?
Raccontaci il tuo contesto: sedi, tecnologie, servizi critici. Ti mostriamo come Core e Infinity possono lavorare sul tuo caso.